

Appearance
管理加密套件规则组(TLS)
规则组决定关联访问服务允许的 TLS 协议与密码套件。先评估客户端兼容要求,再选择预设或新建自定义规则;不要通过启用旧协议掩盖尚未查明的握手错误。
操作前准备
- 使用有权修改系统设置的管理员账号,确认需要支持的客户端及其 TLS 版本。
- 目标访问服务已配置有效 HTTPS 证书,域名、证书链和客户端信任关系可正常校验。
- 修改系统默认组前,确认哪些访问服务设置为
跟随系统默认;如果只需调整一个服务,优先为它指定所需规则组,不扩大变更范围。 - 准备能够分别测试允许和禁止协议版本的客户端。测试工具本身不支持某版本时,不能据此判断服务端配置失败。
选择 TLS 预设
管理员进入 设置 -> 加密套件规则组,展开候选组查看协议与套件明细。
| 内置规则组 | TLS 协议范围 | 选择建议 |
|---|---|---|
| 通用推荐(当前默认) | 启用 TLS 1.2 和 TLS 1.3 | 兼顾安全性、兼容性与性能,适用于大多数网站和 API 服务,新安装默认使用此组 |
| 安全优先(仅 TLS 1.3) | 仅启用 TLS 1.3 和标准 AEAD 加密套件 | 提供最严格的协议基线;不兼容仅支持 TLS 1.2 及以下版本的客户端 |
| 旧版 TLS 兼容 | 启用 TLS 1.0 和 TLS 1.1 | 仅用于无法升级的遗留客户端;存在安全风险,可能不符合当前安全基线,启用前请确认实际兼容需求 |
选择默认组或新建规则
- 展开候选规则组,查看协议版本与套件明细;不要只凭名称判断兼容性。
- 需要修改系统默认时,点击目标组的 设为默认。先确认哪些访问服务设置为
跟随系统默认,这些服务会受到影响。 - 需要单独规则时,点击 新建自定义规则组,填写
名称、描述,选择所需协议版本和对应套件后保存;也可从已有组复制为副本,再按要求修改。 - 回到目标访问服务的
证书配置 -> 高级设置 -> 加密套件规则,选择跟随系统默认或指定规则组,保存访问服务。 - 从真实客户端分别验证预期允许与禁止的 TLS 版本,并确认业务响应正常。
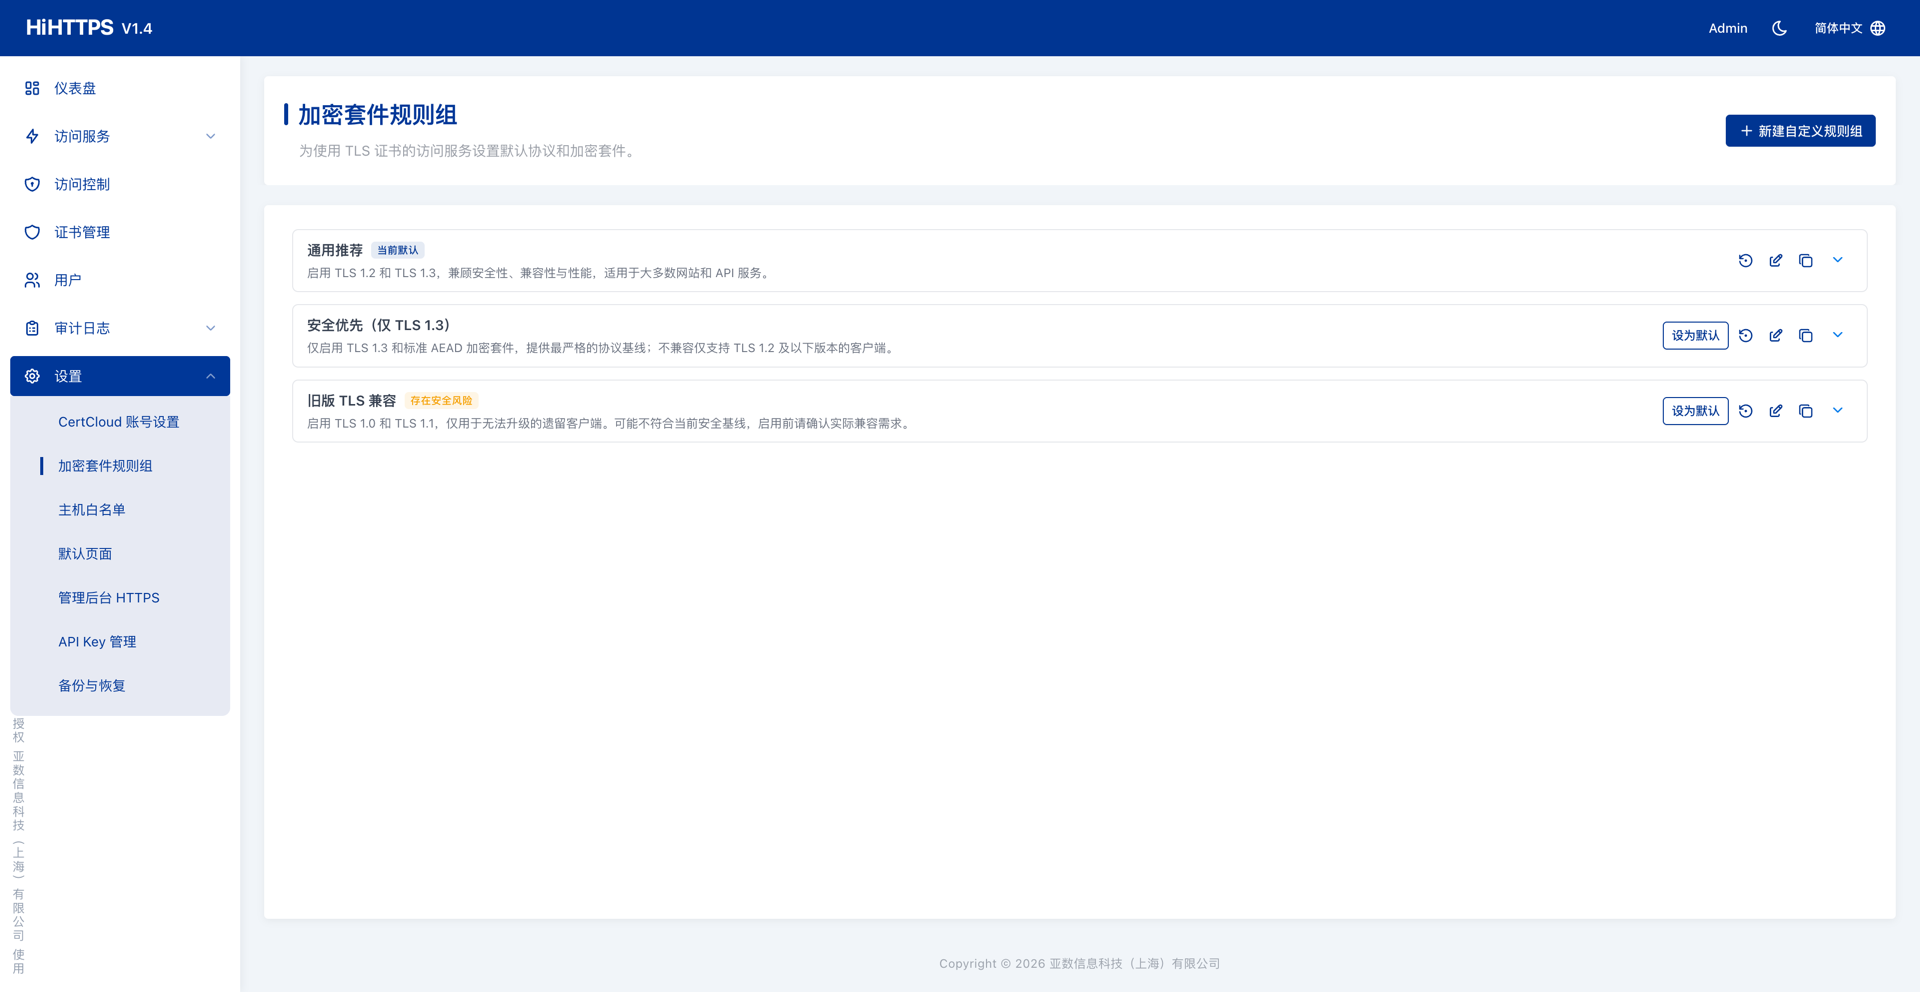
图中可见各预设的协议范围说明,右侧为编辑、复制与 设为默认 操作,右上角为 新建自定义规则组 入口。
完成检查
例如,需要确认 TLS 1.2 和 TLS 1.3 的兼容性时,将域名替换为实际业务域名,在支持相应协议的 curl 环境执行:
bash
curl -I --tlsv1.2 --tls-max 1.2 https://app.example.com/
curl -I --tlsv1.3 --tls-max 1.3 https://app.example.com/- 需要支持的客户端能够握手并访问业务,不允许的协议被拒绝。
安全优先(仅 TLS 1.3)下,TLS 1.2 握手失败应符合预期;curl 自身不支持 TLS 1.3 则不能据此判定服务器配置失败。HTTPS 证书仍需通过校验,不使用-k掩盖证书问题。- 全局默认不等于强制覆盖所有服务:显式指定规则组的服务、管理入口及 TLCP 访问应分别核对;TLS 预设也不等于客户端已经启用商密协议。
常见问题与下一步
- 修改系统默认后,某个网站没有变化:检查该访问服务是否显式指定了其他规则组,不能只看系统默认项。
- 旧客户端在切换后无法访问:先确认客户端支持的协议与套件,再决定升级客户端或使用经过安全评估的兼容规则,不直接开启所有旧协议。
- TLS 版本允许,但浏览器仍提示证书错误:另行检查证书部署与生效;规则组不会修复域名不匹配或不受信任的证书链。
- 需要配置管理入口证书或商密访问:分别查看管理后台 HTTPS和访问服务 HTTPS,不要假定业务规则组会覆盖这两种入口的全部配置。