

Appearance
配置管理后台 HTTPS
默认管理入口已经使用 HTTPS,但初次安装采用自签证书。配置正式证书可以让受信任客户端通过匹配的管理域名访问,不需要为此修改管理端口;本任务是更换管理入口证书,不是首次开启 HTTPS。
操作前准备
- 使用有权修改系统设置的管理员账号,保留受控的管理访问和服务器排障途径。
- 准备管理域名,例如
admin.example.com,使管理客户端能够将它解析到 HiHTTPS 地址。管理入口仍应只向管理网或 VPN 开放。 - 在
证书管理中导入已有证书或在线申请证书,确保证书覆盖管理域名、在有效期内,且证书链和私钥完整。 - 确需商密访问时,准备材料齐全的 TLCP 双证书及能够验证该协议的客户端;它是附加选项,不能替代管理入口的 TLS 主证书。
绑定自定义证书
- 进入
设置 -> 管理后台 HTTPS,开启 使用自定义证书。 - 选择
TLS 证书;确需商密访问时,可另选材料齐全的TLCP 双证书(商密)。 - 点击 保存,确认没有配置错误,再用
https://admin.example.com:81/重新打开管理界面,将示例域名替换为实际管理域名。 - 查看浏览器证书,确认域名、有效期和信任关系正确。
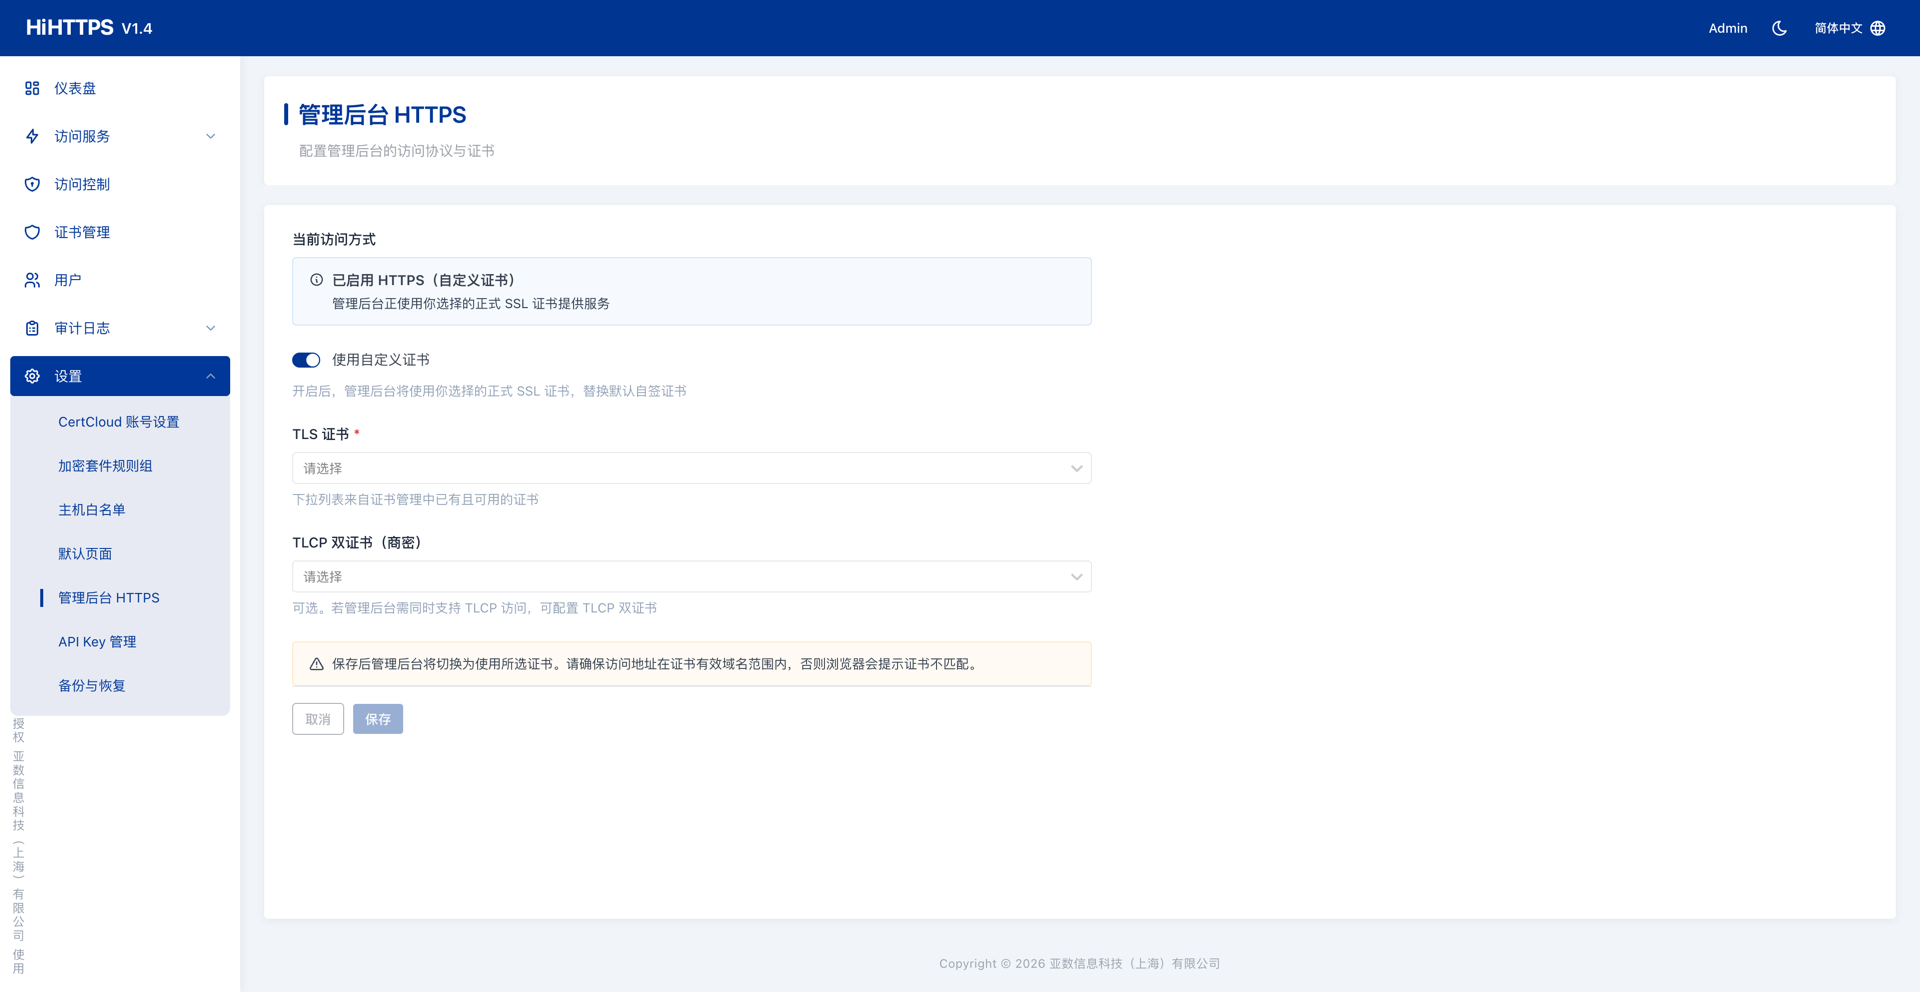
该页面不负责修改管理端口,也不会替你创建域名解析。启用自定义证书时必须选择 TLS 主证书,TLCP 是附加选项,不应套用业务访问服务的仅商密配置。证书只覆盖管理域名时,继续使用 IP 地址访问仍可能出现不匹配提示。
恢复默认自签证书
需要切回默认自签证书时,关闭 使用自定义证书 并点击 保存;这不是关闭 HTTPS。变更前确保保留受控的管理访问和服务器排障途径,变更后重新检查管理入口返回的证书及客户端信任提示。
完成检查
- 从受控的管理客户端打开
https://admin.example.com:81/,确认管理页面和登录可用,而不是只查看业务服务的443端口。 - 使用匹配的管理域名检查实际返回的证书,确认域名、有效期和信任链正确。使用 IP 地址导致的不匹配,不能靠给域名证书换一个端口解决。
- 如果配置了 TLCP,使用支持该协议的客户端另行验证;普通 TLS 访问成功不代表商密访问也已验证。
- 证书更新后,仍需单独检查管理入口实际返回的证书,不假定所有业务服务的自动换证规则都适用于管理入口。
常见问题与下一步
- 默认管理入口已经是 HTTPS,为什么还要设置:初次安装采用自签证书;配置覆盖管理域名且受客户端信任的正式证书,是为了解决信任和域名匹配问题。
- 找不到“强制 HTTPS”开关:管理后台设置没有独立的“强制 HTTPS”选项,不要将访问服务中的同名开关套用到这里,也不要假定本设置提供业务 HTTP 跳转配置。
- 关闭自定义证书后,仍需用 HTTPS 访问:关闭该选项只恢复默认自签证书,不是关闭 HTTPS。
- 续期后管理入口仍返回旧证书:按证书部署与生效核对证书状态,并重新检查管理入口的选择及实际返回结果,不只验证业务站点。
- 需要配置业务网站的 HTTPS 或跳转:继续访问服务 HTTPS;管理入口配置与业务服务配置相互区分。