

Appearance
管理 API Key
API Key 供外部程序调用 HiHTTPS OpenAPI 使用,不能替代 CertCloud OpenAPI 凭据或平台登录密码。默认角色中,管理员负责创建和维护;审计员可只读查看列表,操作员没有设置权限。
操作前准备
- 使用管理员账号,确认调用方实际需要的资源与操作,不为只读任务额外授予写入或删除权限。
- 核对 Key 所属用户和目标资源归属。访问服务 OpenAPI 还按 Key 所属用户限制资源,不能用控制台的“可见全部”推断程序也能操作其他用户的服务。
- 准备受控的凭据存储和交付渠道,并确定有效期及轮换安排。完整 Key 只显示一次,不能从列表前缀恢复。
创建与保存
- 进入
设置 -> API Key 管理,点击 添加 API Key。 - 填写便于识别用途的
名称,例如“证书同步任务”,不要把完整密钥或口令写进名称。 - 勾选集成实际需要的
权限范围,至少选一项,具体 scope 见下表。 - 填写合适的
到期时间。留空表示永不过期,应结合组织的凭据轮换要求谨慎选择;当前仅创建时可以设置到期时间。 - 点击 保存,立即将完整 Key 保存到受控的凭据存储中。完整值只显示一次,关闭窗口后无法再次查看;列表前缀不是可以用于调用的完整密钥。
- 将 Key 交付给授权的调用方,按接口契约完成一次最小范围调用,再检查列表中的状态与最近使用时间。
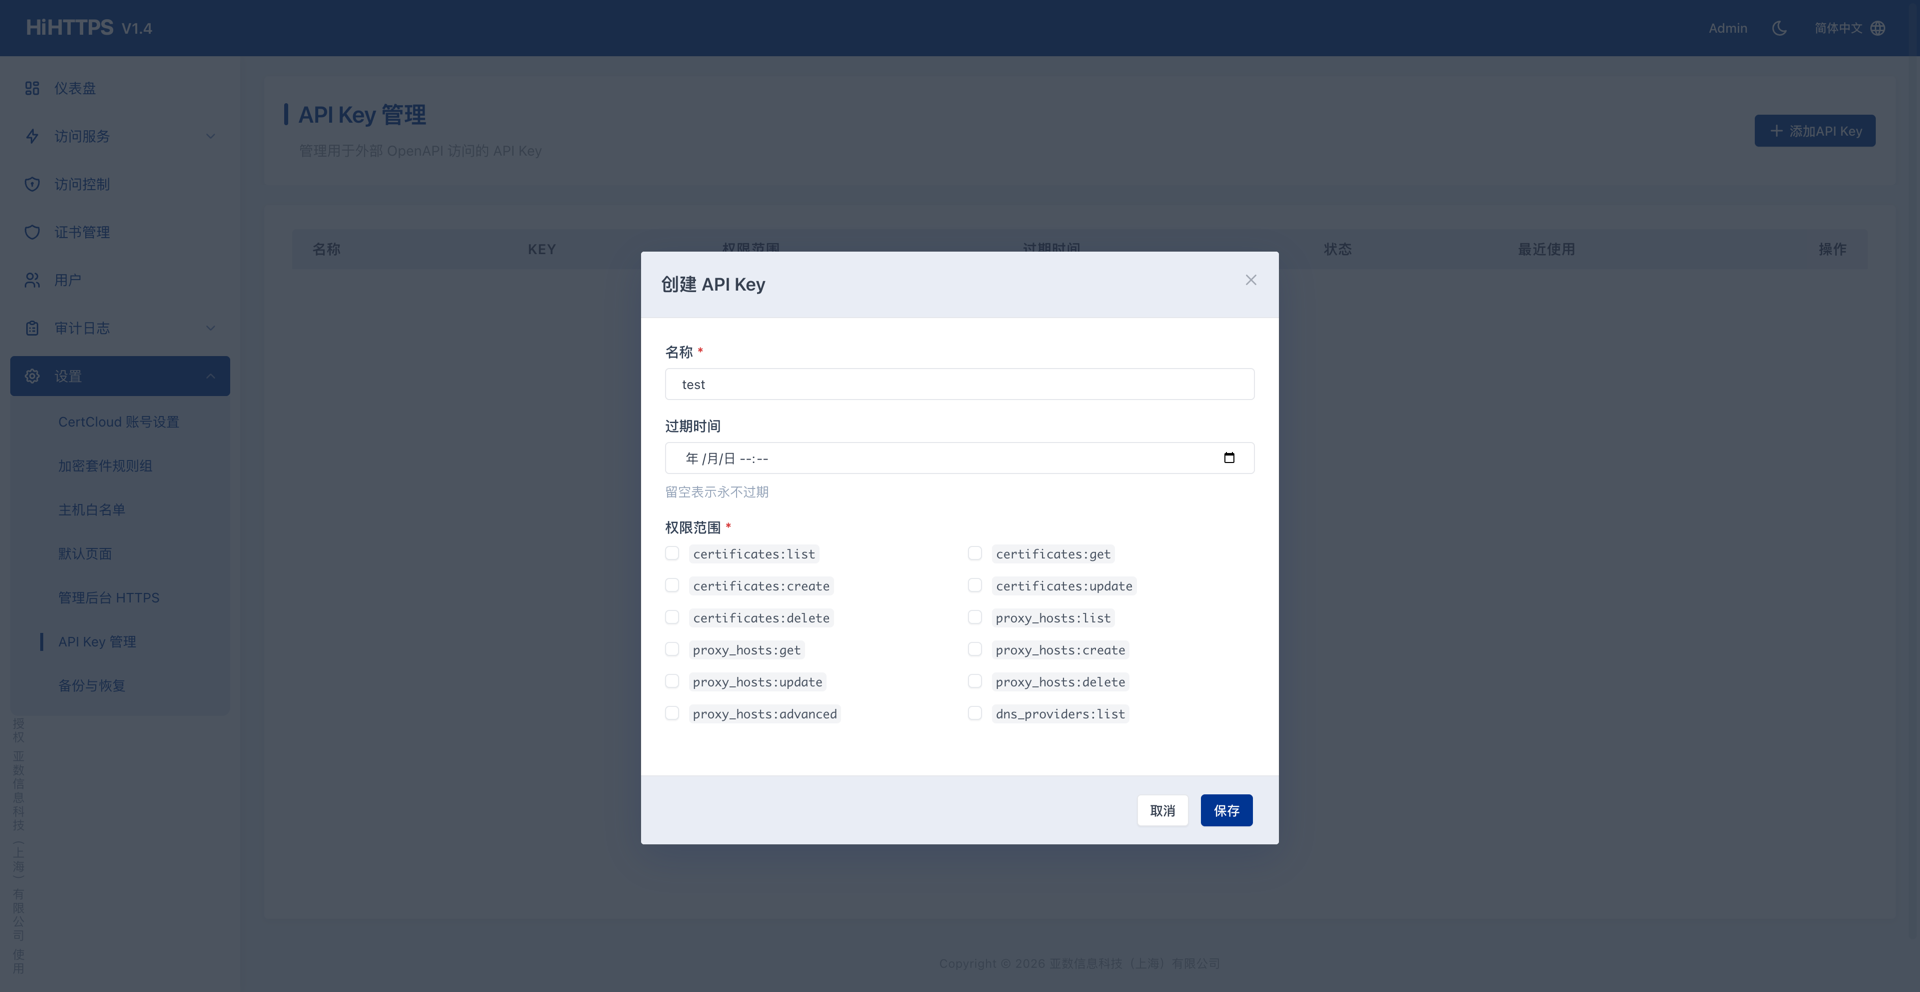
完整密钥只在保存后展示一次,该提示关闭后无法再次查看,需在点击保存前准备好接收位置。
选择权限范围
权限按资源和操作区分,使用界面显示的完整 scope:
| 权限 | 用途 | 授予建议 |
|---|---|---|
certificates:list | 读取证书列表 | 只读集成按需授予查询权限 |
certificates:get | 读取证书详情 | 需要查询单张证书时授予 |
certificates:create | 创建证书 | 不为查询任务附加创建权限 |
certificates:update | 更新证书 | 仅在集成确实需要更新时授予 |
certificates:delete | 删除证书 | 单独评估删除能力,不随查询权限授予 |
proxy_hosts:list | 读取访问服务列表 | 不能据此创建或修改服务 |
proxy_hosts:get | 读取访问服务详情 | 需要查询单个服务时授予 |
proxy_hosts:create | 创建访问服务 | 仅在集成需要发布新服务时授予 |
proxy_hosts:update | 更新访问服务 | 仅在集成需要修改服务时授予 |
proxy_hosts:delete | 删除访问服务 | 避免普通发布任务拥有不必要的删除能力 |
proxy_hosts:advanced | 提交访问服务的高级配置 | 仅在集成确实需要自定义代理配置时授予 |
Key 不会因为由管理员创建就自动继承全部能力。内联创建证书等复合操作可能还需对应证书权限,不能只授予访问服务权限就假定所有相关操作都可执行。
维护与失效处理
- 列表显示名称、密钥前缀、权限、到期时间、状态和最近使用时间,可据此识别仍在使用的集成。
- 点击 编辑 可修改名称、权限和启用状态;当前编辑窗口不提供修改原 Key 到期时间。需要新的有效期时创建替代 Key,迁移调用方后停用旧 Key。
- Key 被禁用、删除、过期,或其所属用户不可用时,调用可能被拒绝;排查时同时检查这些状态和接口所需 scope,不只看密钥格式。
- Key 遗失时无法找回完整值,应按轮换流程创建替代 Key。泄露时及时禁用或删除旧 Key,并更换调用方配置;不要为了方便恢复使用而重新启用已泄露的 Key。
完成检查
- 完整 Key 已存入受控的凭据存储,调用方使用的是完整值而不是列表前缀。
- 授予的 scope 与实际接口相符,目标资源在 Key 所属用户的可操作范围内;最小范围调用成功后,检查状态和最近使用时间。
- 替换 Key 时,确认调用方已经使用新 Key 正常运行,再按轮换安排停用旧 Key;发生泄露时优先阻断旧 Key,不能为等待迁移而继续使用已泄露的凭据。
常见问题与下一步
- 关闭创建窗口后找不到完整 Key:完整值不会再次显示,创建替代 Key 并停用不再需要的旧 Key,不使用列表前缀调用。
- 想延长原 Key 的有效期:当前编辑窗口不能改到期时间;创建具有所需有效期的替代 Key,再迁移调用方。
- Key 格式正确但请求被拒绝:同时检查到期时间、启用状态、所属平台用户是否可用、scope 和资源归属。
- 需要让 HiHTTPS 申请或同步 CertCloud 证书:这是另一套系统级凭据,请连接 CertCloud 与查看套餐。