

Appearance
对接外部 Syslog
需要集中收集业务日志时,由管理员配置外部 Syslog 接收端。它不是 HTTP 回调地址,也不是把操作日志导出到外部系统。
操作前准备
- 使用管理员账号,准备 Syslog 接收端地址、协议、端口,以及查看接收端记录的权限。
- 接收端已经启用对应协议和端口,HiHTTPS 到该地址的 DNS、网络与防火墙可达。
- 使用 TLS 时,接收端应提供有效的服务端证书、受信任证书链和匹配的主机名;跨不受信网络优先使用 TLS。
- 确定要转发访问日志、错误日志或两类日志,并能在 HiHTTPS 业务日志中核对正式记录。
配置接收端与转发范围
- 在
审计日志 -> 业务日志右上角点击 外部日志服务器。 - 填写下表各项,至少选择一种转发日志。
- 点击 测试发送,然后到接收端查找该测试消息,核对时间和来源。
- 确认接收正常后点击 保存;当前表单保存后即启用外发,没有另一个需要打开的启用开关。随后按所选范围核对正式日志,见完成检查。
- 修改协议、地址、端口或证书后重新测试;不需要外发时,重新打开弹窗使用 停用转发 按钮,并确认操作成功。
| 字段 | 示例或选择 | 注意事项 |
|---|---|---|
传输协议 | UDP、TCP 或 TLS | 必须与 Syslog 接收端一致,跨不受信网络优先使用 TLS |
服务器地址 | logs.example.com | 填主机名或地址,不填写 https:// URL 或路径 |
端口 | 例如接收端配置的 514 | 默认显示 514,不表示 TLS 服务必然也用此端口;以接收端配置为准 |
转发范围 | 访问日志、错误日志 | 至少选择一种;不要将业务日志外发当作操作审计记录外发 |
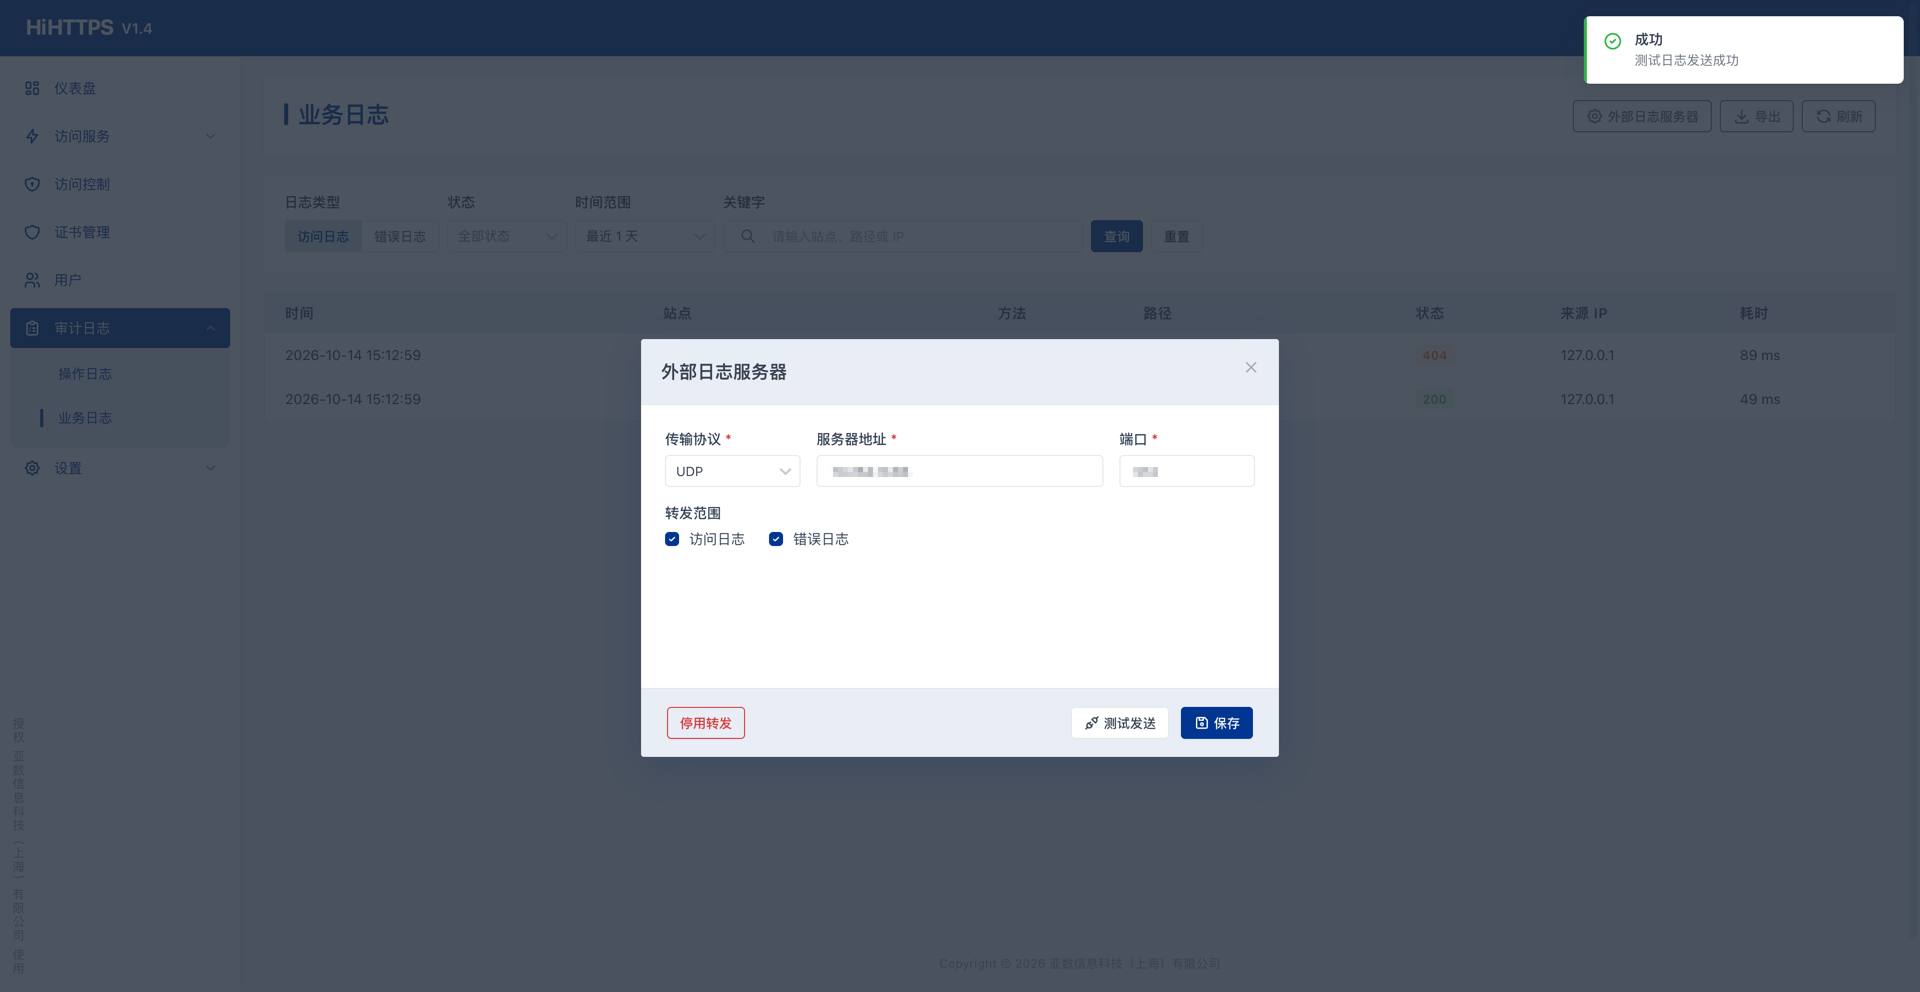
测试发送成功不等于已经启用完整采集
测试发送使用当前表单内容发送合成消息,不会自动保存配置。尤其 UDP 的发送成功不能证明接收端已收到或落盘,必须到接收端确认。TLS 校验失败应修复证书或地址,不通过关闭证书校验来绕过。
完成检查
按保存的转发范围分别验收:
- 选择访问日志时,发起一次经过该实例的正常业务请求,在本地业务日志和接收端按时间、站点及路径对照。
- 只选择错误日志时,正常请求没有外发记录可能符合预期。等待新的真实错误,或在隔离测试服务上制造可控错误,先确认本地错误日志存在,再核对接收端;不要为验收故意制造生产故障,也不要将任意 HTTP 404 当作必然会记录的代理错误。
- 两类都选择时,分别核对访问和错误日志。仅找到合成测试消息,不能证明两条正式采集链路都已验证。
常见问题与下一步
- 测试消息能收到,正式日志没有记录:先确认测试后已点击 保存,再核对选择的转发范围;只选错误日志时,不应以正常请求缺少外发记录判断失败。详见外部日志测试成功,但接收端没有业务日志。
- UDP 显示发送成功,但接收端没有消息:发送成功不能证明送达;检查接收协议、端口、防火墙和接收端落盘情况,不只看发送端提示。
- TLS 连接失败:核对地址、接收端协议、证书有效期、证书链和主机名,不通过关闭校验绕过问题。
- 需要一次性导出历史记录:使用查询与导出业务日志;需要查询平台配置变更时查看操作日志,不要把这项外发当作操作日志导出。