

Appearance
申请证书
本文按“准备申请 → 提交订单 → 完成域名验证 → 检查签发结果”的顺序,指导您申请新的 CertCloud 证书。签发后还需部署到访问服务;“已签发”不代表网站已经使用该证书。
已有待验证订单时,可直接阅读完成域名验证,无需重新申请。已有 CertCloud 订单需要更换密钥或调整允许变更的参数时,请使用重颁发;已有证书文件时,使用导入已有证书。
操作前准备
- 您具有证书管理权限;账号配置由管理员完成。权限说明见用户与角色。
- 管理员已在
设置 -> CertCloud 账号设置 -> CertCloud OpenAPI 凭证中填写并保存账号凭据,具体见连接 CertCloud 与查看套餐。HiHTTPS 服务器能够访问配置的 CertCloud 服务地址。 - 准备要保护的域名列表,以及所选验证方式需要的 DNS 管理权限、验证文件发布条件或验证邮箱访问权限。
- 选择适合域名类型、算法和审核要求的证书产品;需要组织审核的产品,还需准备所选产品要求的、已通过审核的组织。
- 确认申请页展示的计费账户、可用套餐和预计扣点;实际费用以 CertCloud 订单为准。
未配置账号时,申请证书 按钮不可用。按钮恢复可用只表示已保存配置;如果产品加载或申请失败,仍需检查凭据有效性、账号权限和网络。
申请字段说明
| 字段或区域 | 如何选择 | 常见误区 |
|---|---|---|
| 证书产品 / 切换产品 | 选择账号允许申请、且符合域名类型和审核要求的产品 | 切换产品后重新核对域名数量、算法、验证方式及组织,不沿用不兼容的选项 |
| 通用名称 / 备用名称 | 填域名,如 app.example.com,www.example.com;通配符如 *.example.com | 不填 URL;通配符不自动代表根域名 example.com 也已包含 |
| 订单有效期 | 从产品提供的期限中选择 | 不是保证单张证书使用相同年限 |
| 域名验证方式 | 从当前产品支持的方式中选择:DNS 持久验证(TXT)、文件验证、DNS 验证(TXT)、DNS 验证(CNAME)、邮箱验证 | 不是所有产品都支持全部方式,通配符也可能限制可选方式 |
| 组织 | 企业或商密产品要求时,选择满足对应审核要求的组织 | 无可选组织时先处理组织资料和审核,不用其他组织代替 |
| 加密算法与密钥强度 | 在 高级选项 中选择产品允许的组合;商密产品按 SM2 要求填写 | 算法还需与业务客户端和部署方式兼容,不是强度数值越大就越适合 |
| DNS 持久验证选项 | 选择 DNS 持久验证(TXT)时,可进一步设置验证值有效期(无限期 或 自定义有效期)与授权范围(通配符及子域名 或 仅当前域名) | 验证授权有效期不是订单或证书有效期,也不替代续期运行条件;通配符域名需符合对应授权范围 |
| 申请摘要与计费信息 | 核对产品、域名数量、期限、算法、验证方式及预计扣点 | 摘要正确后再提交;有扣点或支付问题应处理订单,而非重复申请 |
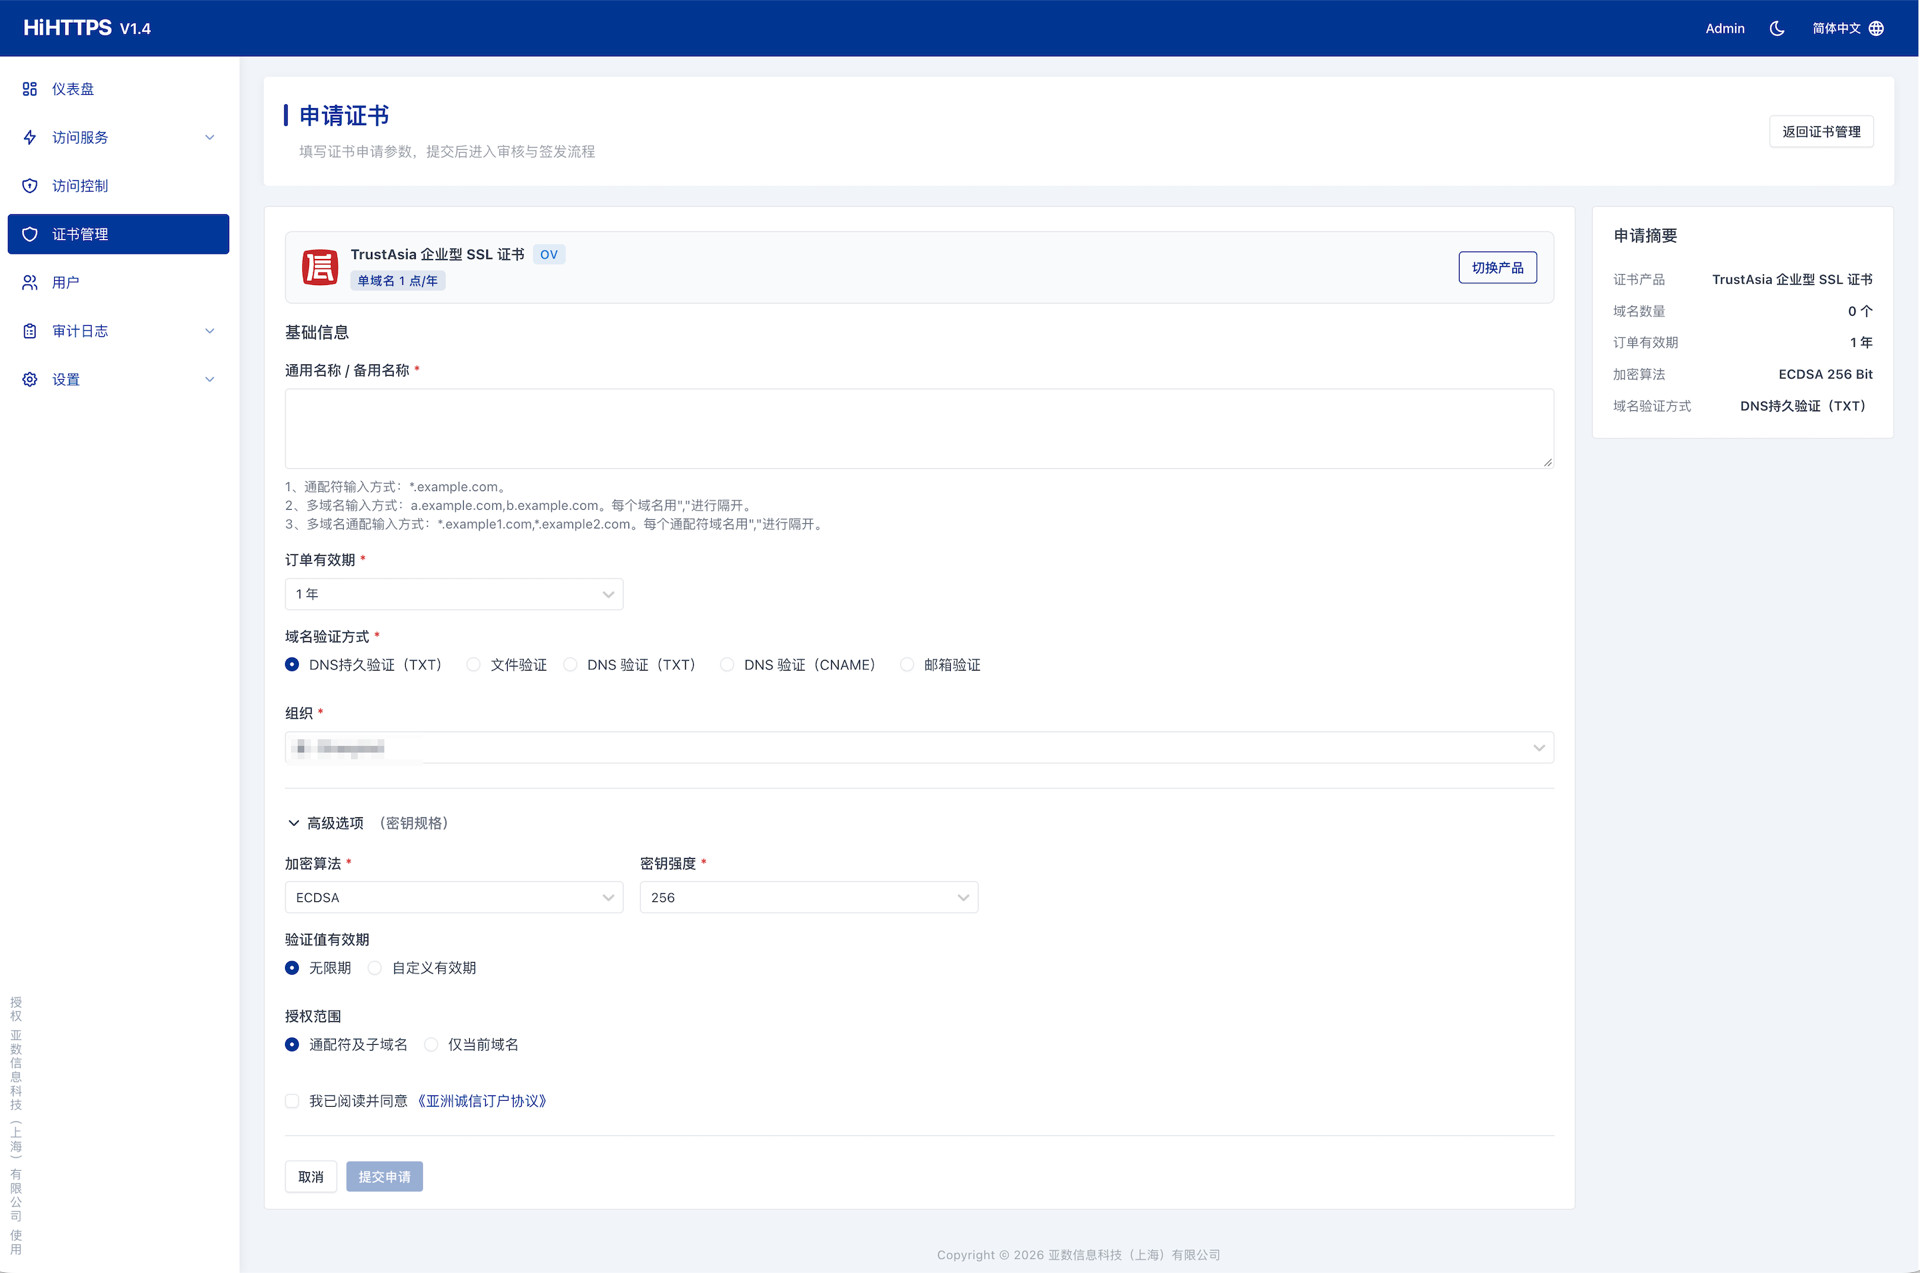
可选项随产品与版本变化;右上角为 切换产品 入口,下方 高级选项 区域包含加密算法、密钥强度,以及 DNS 持久验证的验证值有效期与授权范围。
申请流程
- 进入
证书管理,点击 申请证书。 - 查看当前证书产品;需要更换时点击 切换产品,选择账号可申请的产品。
- 在
通用名称 / 备用名称中填写域名,多个域名用英文逗号分隔,例如app.example.com,www.example.com。只填写域名,不填写https://、端口或 URL 路径。 - 选择
订单有效期和域名验证方式。可选方式与通配符、多域名能力由所选产品决定,不能通过填写更多域名绕过产品限制。 - 页面要求组织时,选择对应组织;按需在
高级选项中设置加密算法和密钥强度。 - 核对
申请摘要与计费信息,阅读并勾选同意 《亚洲诚信订户协议》,点击 提交申请。 - 按本页后续步骤完成域名验证。尚未返回验证值时,稍后回到列表刷新状态,不要因此重复提交订单。
- 等待审核与签发,确认本地证书材料完整后,绑定到访问服务并验证 HTTPS。
订单有效期与单张证书有效期不同
订单有效期表示订阅服务期限,不代表一次签发的证书能使用同样长的时间。日常维护要同时关注订单服务到期时间和当前证书到期时间。
完成域名验证
域名控制验证(DCV)用于证明您有权为这些域名申请证书。提交申请后,使用本次订单给出的验证信息配置 DNS、处理邮件或检查验证文件,不复用其他订单的记录、文件名或验证值。已有待验证订单或重颁发订单时,也可从本节继续,无需重新下单。
选择验证方式
申请时应根据产品支持范围和自己具备的条件选择验证方式。不是所有产品都支持全部方式,通配符域名也可能限制可选方式。
| 验证方式 | 需要具备的条件 | 关键边界 |
|---|---|---|
| DNS TXT / CNAME | 能在域名实际使用的权威 DNS 服务商处添加对应记录 | 必须使用订单指定的记录类型、主机记录和记录值;业务 A 记录不是验证记录 |
| DNS 持久验证 | 产品支持,且能维护对应验证记录和授权范围 | 通常使用 TXT;验证授权有效期与订单、证书有效期不同,不能替代自动续期运行条件 |
| 邮箱验证 | 产品允许该域名使用此方式,且有权限的收件人能够处理验证邮件 | 只能使用订单允许的验证邮箱,不能使用任意联系邮箱 |
| 文件验证 | CA 能通过域名访问符合要求的验证文件 | 使用 HiHTTPS 内置入口时,公网 TCP 80 必须可达;管理端口 81 不能替代 |
DNS 验证不要求业务 A/AAAA 记录指向当前 HiHTTPS 服务器。无法提供符合要求的文件访问时,应使用产品支持的 DNS 验证方式,而不是将验证请求引向不可达的入口。
打开验证信息
- 提交申请后,查看是否自动打开验证窗口。
- 如果窗口已关闭,进入
证书管理,核对订单号和域名,点击待验证订单的状态,查看 域名验证 信息。 - 分别核对每个待验证域名及其验证材料。尚未返回完整验证值时,稍后刷新状态,不要因此重复提交申请。
DNS、CNAME 和 DNS 持久验证
- 查看每个待验证域名的
记录类型、主机记录和记录值。 - 在域名实际使用的权威 DNS 服务商控制台添加对应记录。按订单显示的类型添加,不要将 CNAME 改为 TXT,或把业务 A 记录当作验证记录。
- 核对 DNS 控制台是否自动补全域名后缀,避免将同一后缀填写两次。记录值使用页面完整内容。
- 等待记录生效,再点击 我已配置完成,检测一下。多域名订单需逐项检查。
- 根据检测结果继续处理,并刷新订单状态。
例如,假设某次订单实际要求的验证主机名是 _verify.app.example.com,且 DNS 服务商当前管理的区域是 example.com:
| DNS 控制台字段 | 示例填写 | 说明 |
|---|---|---|
| 记录类型 | TXT | 仅当订单要求 TXT 时使用;要求 CNAME 时必须改用 CNAME |
| 主机记录 | _verify.app | 此例假设控制台自动补全 .example.com;以服务商的输入规则为准 |
| 记录值 | 复制本次订单显示的完整值 | 不填写本文占位说明,也不复用其他订单的验证值 |
_verify 只是说明 DNS 后缀填写方式的示例,不是 HiHTTPS 固定使用的记录名。使用订单给出的真实完整主机名查询:
bash
dig +short TXT _verify.app.example.com
# 订单要求 CNAME 时改用对应类型
dig +short CNAME _verify.app.example.com验证检查:查询结果应包含本次订单要求的值;查询成功只说明记录可见,还需回到验证窗口发起检测并查看订单结果。有疑问时检查实际权威 DNS 的记录,尤其是记录类型、重复后缀和完整记录值。
DNS 持久验证(dns-persist)通常使用 TXT 记录,在授权范围和有效期内可被后续申请复用;需要持续复用时不要随意删除,到期前按新要求更新。
邮箱验证
- 确认产品支持并允许当前域名使用邮箱验证,按订单要求使用允许的验证邮箱。
- 由有权限的收件人完成验证邮件中的操作。未收到邮件时,检查垃圾邮件及邮件网关拦截。
- 返回订单查看验证结果,不把“邮件已收到”当作验证已经通过。
验证检查:订单中的对应域名已通过验证。不能用任意联系邮箱代替域名验证邮箱;若无法收取或处理邮件,应使用产品允许的其他验证方式,并以更新后的订单信息继续验证。
文件验证
首次申请时,如所选产品支持文件验证,无须先创建 HTTP 访问服务。HiHTTPS 收到 CertCloud 返回的验证信息后,会自动配置验证文件,并通过系统自带的 HTTP 入口提供访问。
- 申请前,将待验证域名解析到客户端和 CA 可达的 HiHTTPS 入口地址,确保公网 TCP
80能到达该实例;需要 NAT 时,正确配置端口转发。管理端口81或业务自定义端口不能代替此验证入口。 - 提交申请后,查看页面给出的
文件验证路径和文件验证内容。具体路径和值以订单为准,当前内置入口处理/.well-known/pki-validation/下的文件,不要自行编造文件名。 - 页面提示验证文件已配置后,从外部网络访问实际验证 URL,核对返回内容,而不是只检查服务器本机。响应不应是登录页、业务页面或错误信息。
- 验证值尚未就绪时,稍后刷新,不必重复申请;取得完整验证值并确认 URL 可达后,在验证窗口点击 我已配置完成,检测一下。
如果域名仍指向其他站点,HiHTTPS 不会自动修改该站点或上传文件;请由实际入口的管理人员按订单要求发布文件或转发验证路径。CDN、前置代理、访问控制和 HTTPS 跳转都可能影响验证,不能假定 CA 一定接受跳转后的地址。无法提供符合要求的文件访问时,改用产品支持的 DNS 验证方式。
验证检查:外部访问实际验证 URL 能取得本次订单要求的完整内容,且订单中的对应域名已通过验证。访问正常但验证失败时,核对是否使用了当前订单的路径和值,并查看订单检测结果,不能只凭本机访问成功结束检查。
完成检查
- 证书列表中能找到本次订单,域名、产品、算法和订阅期限与申请预期一致。
- 多域名订单中的每个待验证域名都已通过验证,订单继续进入审核或签发流程。验证通过不代表所有产品立即签发,组织审核等要求仍需完成。
- 签发后,检查证书域名、有效期及本地私钥等材料,不把“提交成功”或“已签发”当作部署成功。
- 部署与生效检查通过后,目标访问服务能够使用预期证书完成 HTTPS 连接。
常见问题与下一步
- 按钮不可用或产品加载失败:先由管理员核对CertCloud 账号配置,再检查权限与网络,不重复提交订单。
- 等待域名验证:打开当前订单的验证信息,按所选方式完成配置;不复用其他订单的验证值。
- DNS 查询有值但验证未通过:核对记录类型、完整主机名和本次订单的值,再回到验证窗口发起检测并查看结果。
- 文件 URL 返回业务页面、登录页或跳转:检查实际 DNS 指向、前置代理和验证路径处理;不要改用管理端口代替公网
80。 - 全部域名通过后仍未签发:检查产品要求的组织审核、订单状态和错误提示,参见验证通过后仍未签发。
- 证书已签发但网站未更新:继续执行部署与生效检查,不要为解决绑定或加载错误反复申请新证书。
- 希望到期前自动更新:先查看自动续期的适用条件,不能仅凭“已签发”认定当前订单支持;DNS 持久验证记录可复用也不代表该产品一定支持自动续期。