

Appearance
配置端口转发(Stream)
端口转发(Stream)按入口端口转发 TCP/UDP 流量,适用于 SSH、游戏服务等场景。本文使用透传配置,不额外增加加密或身份认证;若要按 HTTP 域名、路径分流或由 HiHTTPS 绑定网站证书,应使用访问服务。
操作前准备
- 已完成部署,账号具有端口转发管理权限。
- 后端服务已运行,明确实际使用 TCP、UDP 还是两者,以及后端监听地址与端口。
- HiHTTPS 所在网络能访问后端,客户端能访问计划开放的入口;需 NAT 时已配置对应转发。
- 确认同协议端口没有被访问服务、其他 Stream 或系统进程占用;避开管理
81和内部保留端口。 - 按业务需要限制来源网络,不把只应内网使用的数据库或管理协议直接向公网开放;后端自身的认证与加密仍需维护。
FTP 等分别使用控制与数据连接的协议,还需配置数据端口与网络策略,不能只转发一个端口就认为业务完整可用。
查询已有转发
进入 访问服务 -> 端口转发,按入站端口、目标地址查询,核对创建者、入站端口、目标、协议和状态。修改前先确认目标记录,避免把同一数字的 TCP 与 UDP 规则混为同一检查结果。
添加端口转发
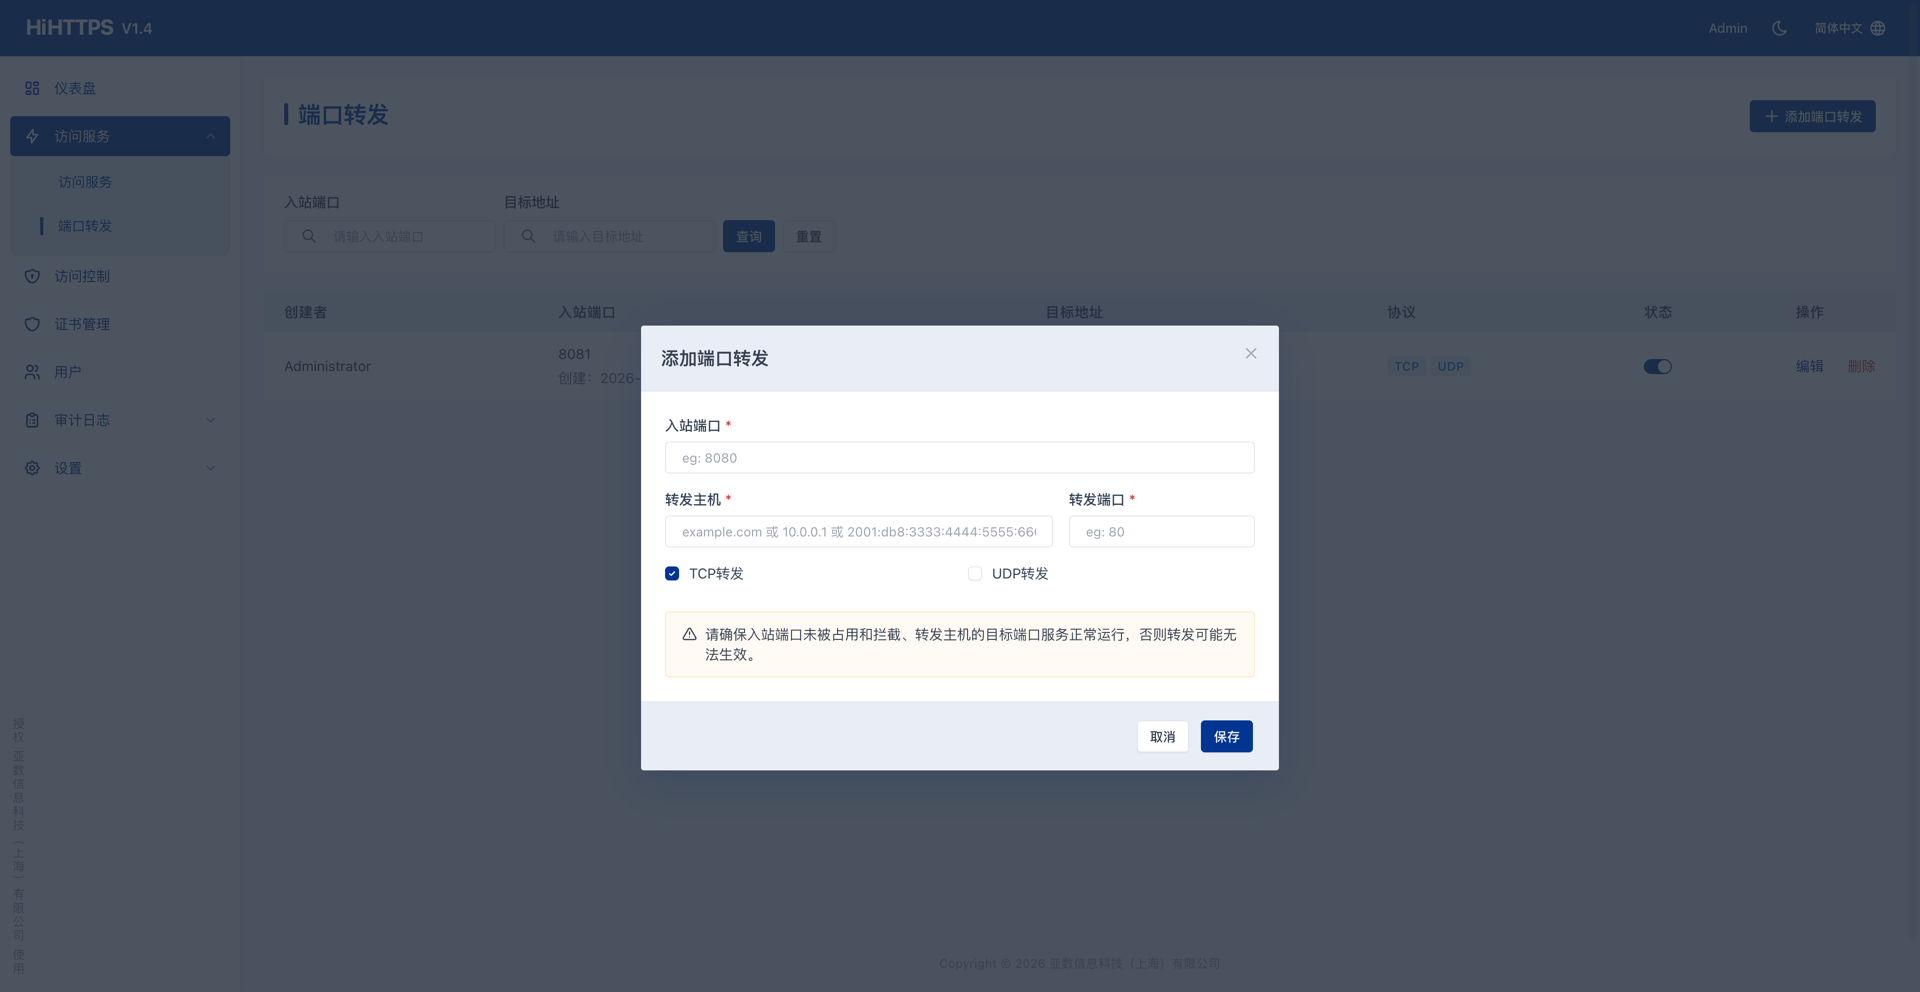
- 在列表点击 添加端口转发。
- 填写下列字段,至少启用一种协议。
- 点击 保存,确认没有配置测试或加载错误,规则处于启用状态。
- 在服务器和上游网络设备放行对应端口与协议。默认交付使用 host 网络,不需要修改 Docker 端口映射。
- 从允许的客户端使用真正的业务协议检查,不只做端口探测。
| 配置项 | 如何填写 | 注意事项 |
|---|---|---|
| 入站端口 | HiHTTPS 对外监听端口,如 9090 | 不必与后端端口相同;确认没有同协议冲突 |
| 转发主机 | 后端域名、IPv4 或 IPv6 | 只填主机地址,不填 http://、路径或端口 |
| 转发端口 | 后端实际监听端口,如 8000 | 必须从 HiHTTPS 网络可达 |
| TCP转发 / UDP转发 | 至少选一种,也可同时启用 | 根据业务协议选择,两种都选时分别验收 |
示例:转发 TCP 服务
场景:HiHTTPS 地址为 192.168.8.10,将其 9090/tcp 转发到内网 192.168.8.223:8000。请替换为真实地址和端口。
| 配置项 | 值 |
|---|---|
| 入站端口 | 9090 |
| 转发主机 | 192.168.8.223 |
| 转发端口 | 8000 |
| 协议 | 勾选 TCP转发 |
现场使用 UFW、且仅允许 192.168.8.0/24 时,可调整网段后执行:
bash
sudo ufw allow from 192.168.8.0/24 to any port 9090 proto tcp从允许的客户端使用对应业务客户端连接 192.168.8.10:9090,确认请求到达后端并完成预期操作。可以先做 TCP 连通性检查:
bash
nc -vz 192.168.8.10 9090连接成功只证明 TCP 可以建立,不代替协议登录、消息收发或业务请求验收。服务器能直连后端,也不代表外部客户端能到达入口。
示例:同时转发 TCP/UDP
某服务在同一端口使用 TCP 和 UDP 时,同时勾选 TCP转发 与 UDP转发。例如入站端口为 9000、允许网段为 192.168.8.0/24,现场使用 UFW 时分别放行:
bash
sudo ufw allow from 192.168.8.0/24 to any port 9000 proto tcp
sudo ufw allow from 192.168.8.0/24 to any port 9000 proto udp再分别用支持 TCP 与 UDP 的业务客户端验证。UDP 没有 TCP 的连接握手,不能仅凭 TCP 探测成功判断 UDP 转发可用。
不使用 UFW 时,在现有防火墙或安全组中配置等价规则,无需为了执行示例安装 UFW。新增或修改入口后,同步检查 NAT、上游网络设备和来源限制。
透传与 TLS 的边界
Stream 属于四层转发,不解析 HTTP 内容,也不按 HTTP 域名或路径分流。以上透传配置可以转发 TCP 上的 HTTP 或 TLS 流量,但不会终止 TLS;TLS 证书仍由后端提供。
如需 HiHTTPS 管理网站 HTTPS 证书、限制业务 HTTP 请求或按路径转发,应改用访问服务及服务 HTTPS 配置。不能把业务访问控制规则当作 Stream 的通用认证或防火墙。
修改、停用与删除
- 修改目标地址或端口前记录原值,确认新后端可达;保存后重新使用业务协议验收。
- 停用前确认受影响客户端和维护窗口,恢复后不能只看状态开关,应重新连接验证。
- 删除时核对入站端口、协议与目标,并在确认弹窗再次确认;删除后按维护要求检查不再需要的外部网络放行规则,不假定它们会自动撤销。
完成检查
- 入口和目标的端口、地址、协议与业务一致,规则保存且启用,没有配置加载错误。
- 允许来源可以完成实际业务请求;要求限制来源时,不允许的网络被现有防火墙等策略拒绝。
- TCP 与 UDP 分别验证,没有用其中一种结果替代另一种。
- 透传 TLS 时由客户端检查后端证书,后端认证与加密仍符合要求。
- 多连接协议所需端口与网络条件均已准备,不能只凭单个连接成功结束验收。
常见问题与下一步
- 端口不通:依次检查规则协议、监听冲突、服务器防火墙、安全组、NAT 及上游网络,再从 HiHTTPS 检查后端。
- 连接建立但业务失败:使用真实业务客户端检查后端认证、协议和日志,不把 TCP 连接成功当作应用成功。
- 只有 TCP 可用:检查 UDP 是否勾选、对应防火墙及 NAT 是否放行,并使用支持 UDP 的客户端。
- TLS 证书不符:本页透传不替换后端证书;需要 HiHTTPS 终止 HTTPS 时采用访问服务。
- 仍无法定位时,查看Stream 故障排查,并在重要变更前准备备份与回退。