

Appearance
配置服务 HTTPS、TLS 与 TLCP
本页配置的是业务访问服务的 HTTPS,不是管理后台的证书。管理端口 81 的操作见配置管理后台 HTTPS。
客户端到 HiHTTPS、HiHTTPS 到后端是两段独立连接。入口使用 HTTPS 时,后端仍可使用 HTTP;若后端链路也需要加密,必须填写后端实际提供的 HTTPS 地址和端口。
操作前准备
- 账号具有访问服务管理权限,已有或准备创建访问服务。
- 已在证书管理中申请或导入覆盖服务全部域名的有效证书,证书链和配套私钥齐全。
- 已确认目标客户端支持的协议:普通浏览器使用标准 TLS;商密场景需要支持 TLCP 的客户端及完整双证书材料。
- 入口端口已在防火墙、安全组及 NAT 中按需放行,且无监听冲突。证书不会代替网络配置或创建 DNS 解析。
- 已有网站换证前记录绑定与协议设置,确认维护窗口;改动默认规则组时,还要检查其他跟随默认的服务。
选择 TLS 或 TLCP 证书
进入 访问服务 -> 访问服务,新建或编辑目标服务:
- 在
详细内容核对业务域名,将入口协议选择为 HTTPS,填写入口端口,例如443。 - 打开此时出现的
证书配置页签。 - 按客户端需要选择证书,至少关联一类材料齐全的可用证书。
- 先完成基本绑定,再按下一节调整高级选项。点击 保存,确认没有配置测试或加载错误。
- 在服务列表点击 证书(n) 核对关联版本,再从实际客户端验证。
| 选项 | 需要的材料与客户端 | 使用边界 |
|---|---|---|
| TLS 证书(国际) | RSA、ECDSA 等国际证书及私钥;支持标准 TLS 的客户端 | 证书必须覆盖服务域名,私有 CA 还需建立客户端信任 |
| TLCP 双证书(商密) | SM2 签名、加密双证书及两把对应私钥;支持 TLCP 的客户端 | 仅配商密证书不保证普通浏览器可访问 |
| 同时配置两类证书 | 分别准备国际与商密材料 | 两类可以独立选择;应分别验证 TLS 与 TLCP,不能用一种成功代替另一种 |
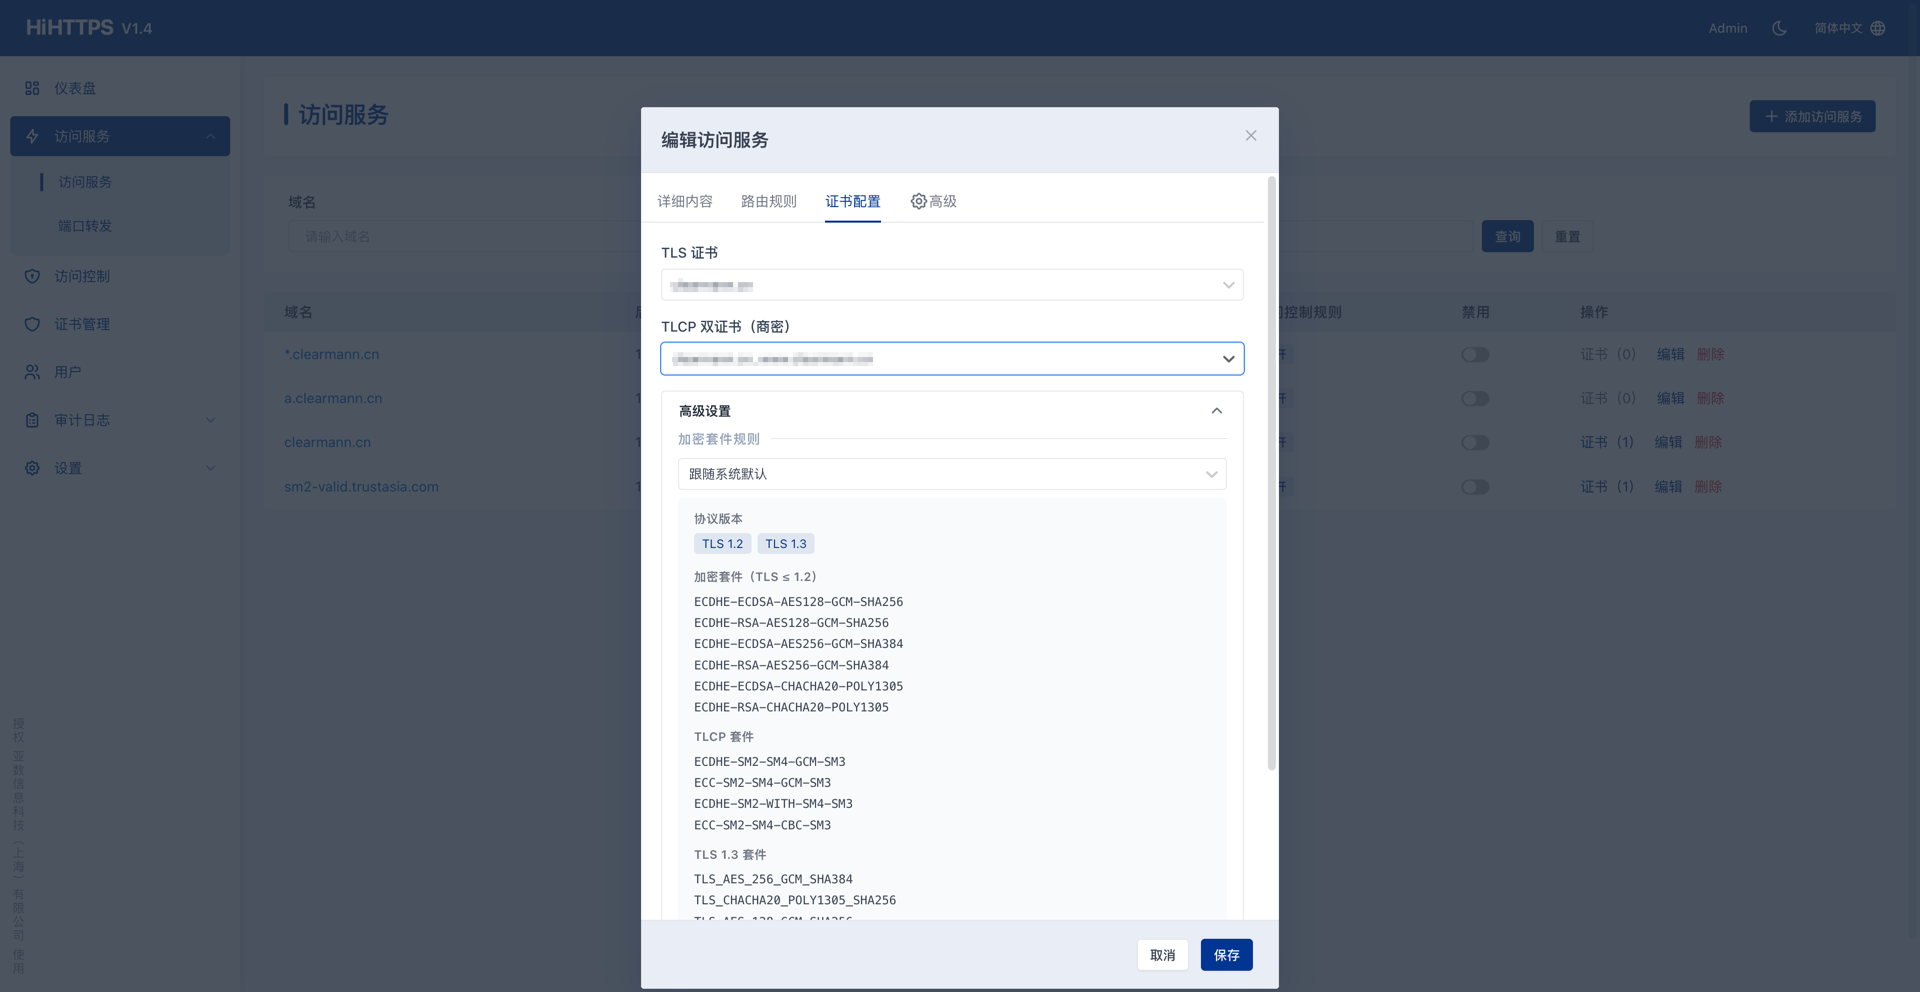
商密浏览器还需按自身要求启用商密优先,并检查实际协商协议。看见 HTTPS 地址并不表示一定使用了 TLCP。找不到可用证书时,先核对域名覆盖、算法、有效期与材料状态,不要随机选择其他证书。
选择加密套件规则
在 证书配置 中展开 高级设置,找到 加密套件规则:
- 需要随平台统一维护时,选择 跟随系统默认。
- 该服务有独立兼容性要求时,选择对应规则组,查看允许的协议版本和套件明细。
- 保存服务,再用目标客户端验证允许和禁止的协议。
默认组在 设置 -> 加密套件规则组 中维护。系统默认变化会影响跟随默认的业务服务,显式指定规则组的服务需分别检查。三种预设、复制与自定义步骤,以及 TLS 版本检查命令见管理加密套件规则组(TLS)。
不要为消除未知握手错误直接启用旧版 TLS;先排查客户端支持、证书、入口和协议配置。TLS 规则组也不能代替 TLCP 客户端支持。
配置 SSL 选项
| 选项 | 使用方法 | 生效边界 |
|---|---|---|
| 强制 HTTPS | 需要用户输入 http:// 也能访问时开启:开启后,HTTP 访问将被强制跳转到 https://,不允许明文访问 | 入口协议仅监听所选协议与端口,选择 HTTPS 不会额外启用 HTTP 入口;跳转由本开关负责 |
| 支持 HTTP/2 | 需要向客户端提供 HTTP/2 时开启 | 客户端也需支持;不会把后端应用自动改为 HTTP/2 |
| 启用 HSTS | 先关联 TLS 证书并开启强制 HTTPS,再设置有效期 | 浏览器收到响应头后缓存 HTTPS 策略,有效期内直接走 HTTPS、不再发 HTTP 请求 |
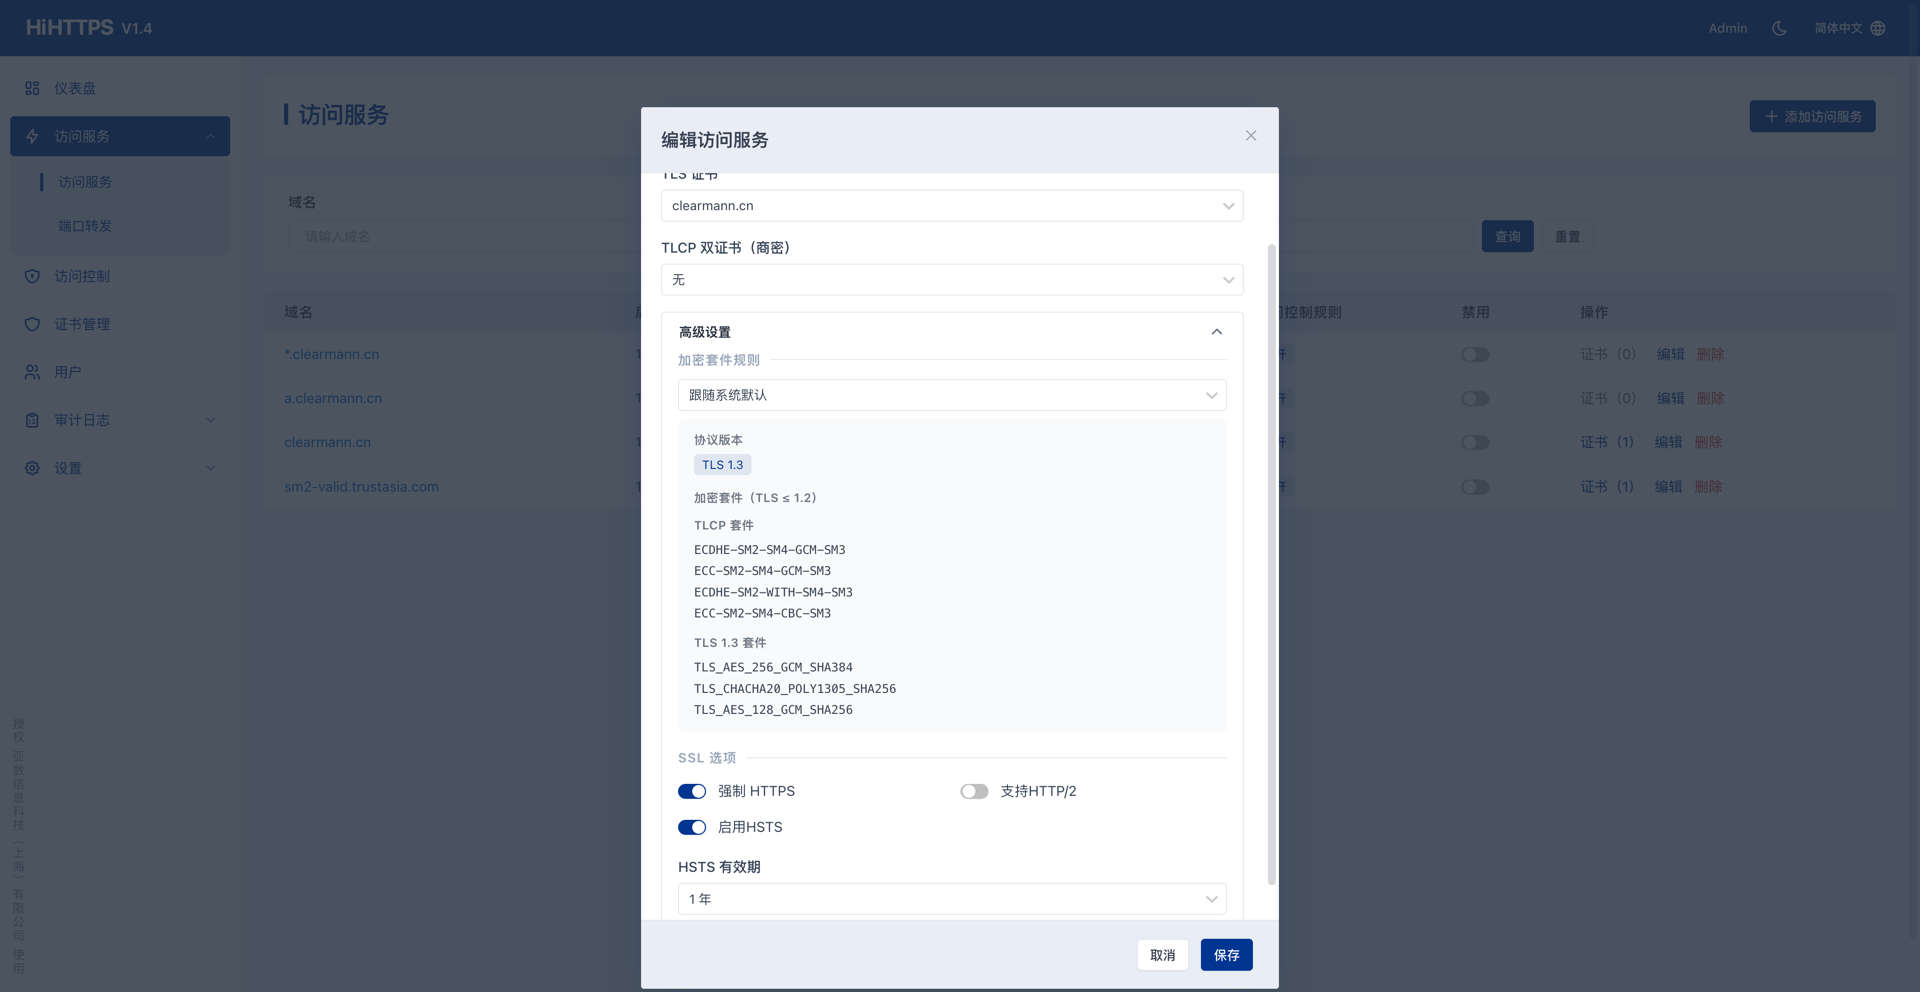
强制 HTTPS 与 HTTP 入口
入口协议选择 HTTPS 时,本访问服务仅监听所选协议与端口,选择 HTTPS 不会额外启用 HTTP 入口。
需要用户输入 http:// 也能访问时,在 证书配置 -> 高级设置 -> SSL 选项 中开启 强制 HTTPS:开启后,用户输入 http:// 访问时,服务器强制跳转到 https://,不允许明文访问。
保存后从客户端验证:访问 http:// 地址应返回跳转响应,Location 指向 https:// 地址,随后直接访问 HTTPS 应正常。服务使用自定义 HTTPS 端口时,还应核对跳转目标中的端口;不要直接修改系统生成的配置。
HSTS 有效期与影响范围
HSTS 在界面中按天填写,默认 365 天;可选预设为 30、90、180、365、730、1095 天,自定义为至少 1 天的正整数。预设最大值不是自定义上限。
- 确认目标域名能够持续提供有效 HTTPS,且客户端已信任所用证书。
- 关联证书并开启 强制 HTTPS,再开启 启用 HSTS。
- 根据维护策略填写有效期,保存后检查实际 HTTPS 响应中的
Strict-Transport-Security头。 - 变更后使用新的客户端连接验证,区分服务当前响应与浏览器已缓存的策略。
关闭强制 HTTPS 会同时关闭 HSTS 开关,但浏览器已缓存的策略不会因此立即消失。不要把关闭界面开关当作所有客户端立即允许 HTTP。
长期 HSTS 也会影响子域名
当前访问服务在 HSTS 有效期不少于 365 天时,会同时加入 includeSubDomains 与 preload 标记。先确认相关子域名均能持续提供有效 HTTPS,再决定是否启用。
preload 标记不等于网站已加入浏览器预加载列表,也不要依赖 HSTS 代替首次访问时的安全入口规划。
从客户端验证连接
以下示例假设域名为 app.example.com,HiHTTPS 可达地址为 192.168.8.10,入口端口为 443。替换为实际值,从业务客户端重新建立连接:
bash
curl -iv --resolve app.example.com:443:192.168.8.10 https://app.example.com/- 确认 TLS 校验通过,响应来自预期业务;不要添加
-k或--insecure。 - 用浏览器证书查看器或支持相应协议的工具核对实际证书域名、序列号及到期时间,与目标证书详情对照。
- 私有 CA 证书需先安装信任,或增加
--cacert /path/to/ca.pem;证书错误不是通过忽略校验即可完成的验收。 - 开启 HTTP/2 时,用支持该协议的客户端查看实际协商结果;开启 HSTS 时检查响应头。仅看到开关开启不等于客户端已使用相应能力。
- 配置 TLCP 时,另用兼容客户端检查商密连接与业务响应。普通 curl 或浏览器验证 TLS 成功不能证明 TLCP 可用。
- 正式 DNS 生效后再直接访问业务域名;同时存在 A 和 AAAA 记录时,核对两条路径,排除 CDN 或前置代理仍呈现旧证书的情况。
完成检查
- 服务入口是预期 HTTPS 端口,配置已保存、服务已启用且没有加载错误。
- 证书覆盖域名、材料齐全且未过期,客户端实际收到预期版本。
- TLS 和所需的 TLCP 分别验收,业务响应正常;协议规则符合客户端兼容与安全要求。
- 强制 HTTPS 的预期与实际入口一致:需要 HTTP 跳转时已开启该开关,并从客户端确认
http://访问被跳转到https://。 - HSTS 的有效期、子域名影响与客户端缓存后果已确认;若配置访问控制,拒绝场景仍正确。
常见问题与下一步
- 证书不可选或缺少私钥:按同步与导入证书核对材料和对应关系。
- 新证书未用于网站:按将证书部署到服务检查绑定、版本和实际入口,不重复申请来试错。
- HTTP 没有跳转:确认已在
SSL 选项中开启强制 HTTPS 且保存成功,查看配置了 HTTPS 为什么 HTTP 没有跳转。 - 部分客户端握手失败:核对客户端协议、所选规则组、域名和信任链;使用仅 TLCP 配置时,先确认客户端兼容性。
- 后续证书维护:查看设置与检查自动续期,不要把续期已启用当作实际部署已验证。