

Appearance
配置业务访问控制
访问控制用于限制 经过 HiHTTPS 的业务网站请求,不是管理后台的登录账号,也不能代替服务器防火墙。规则创建后,必须绑定到访问服务才会作用于该服务。
操作前准备
- 使用有权管理访问控制和目标访问服务的账号;默认管理员和操作员可以操作,详见管理用户与角色。
- 已创建目标访问服务,明确需要保护的网站和使用者。使用 Basic Auth 时,应先为该服务配置 HTTPS。
- 确认允许的来源 IP 或 CIDR 网段,并准备允许、不允许的来源网络用于验证。有 CDN、负载均衡或上游代理时,先确认 HiHTTPS 实际识别到的客户端 IP。
同一条访问控制可以被多个服务使用。列表中可按名称查询,并查看创建者、授权用户数、IP 规则数、认证方式及引用的访问服务数。修改现有规则前先确认使用范围,避免影响其他网站。
创建规则
- 进入
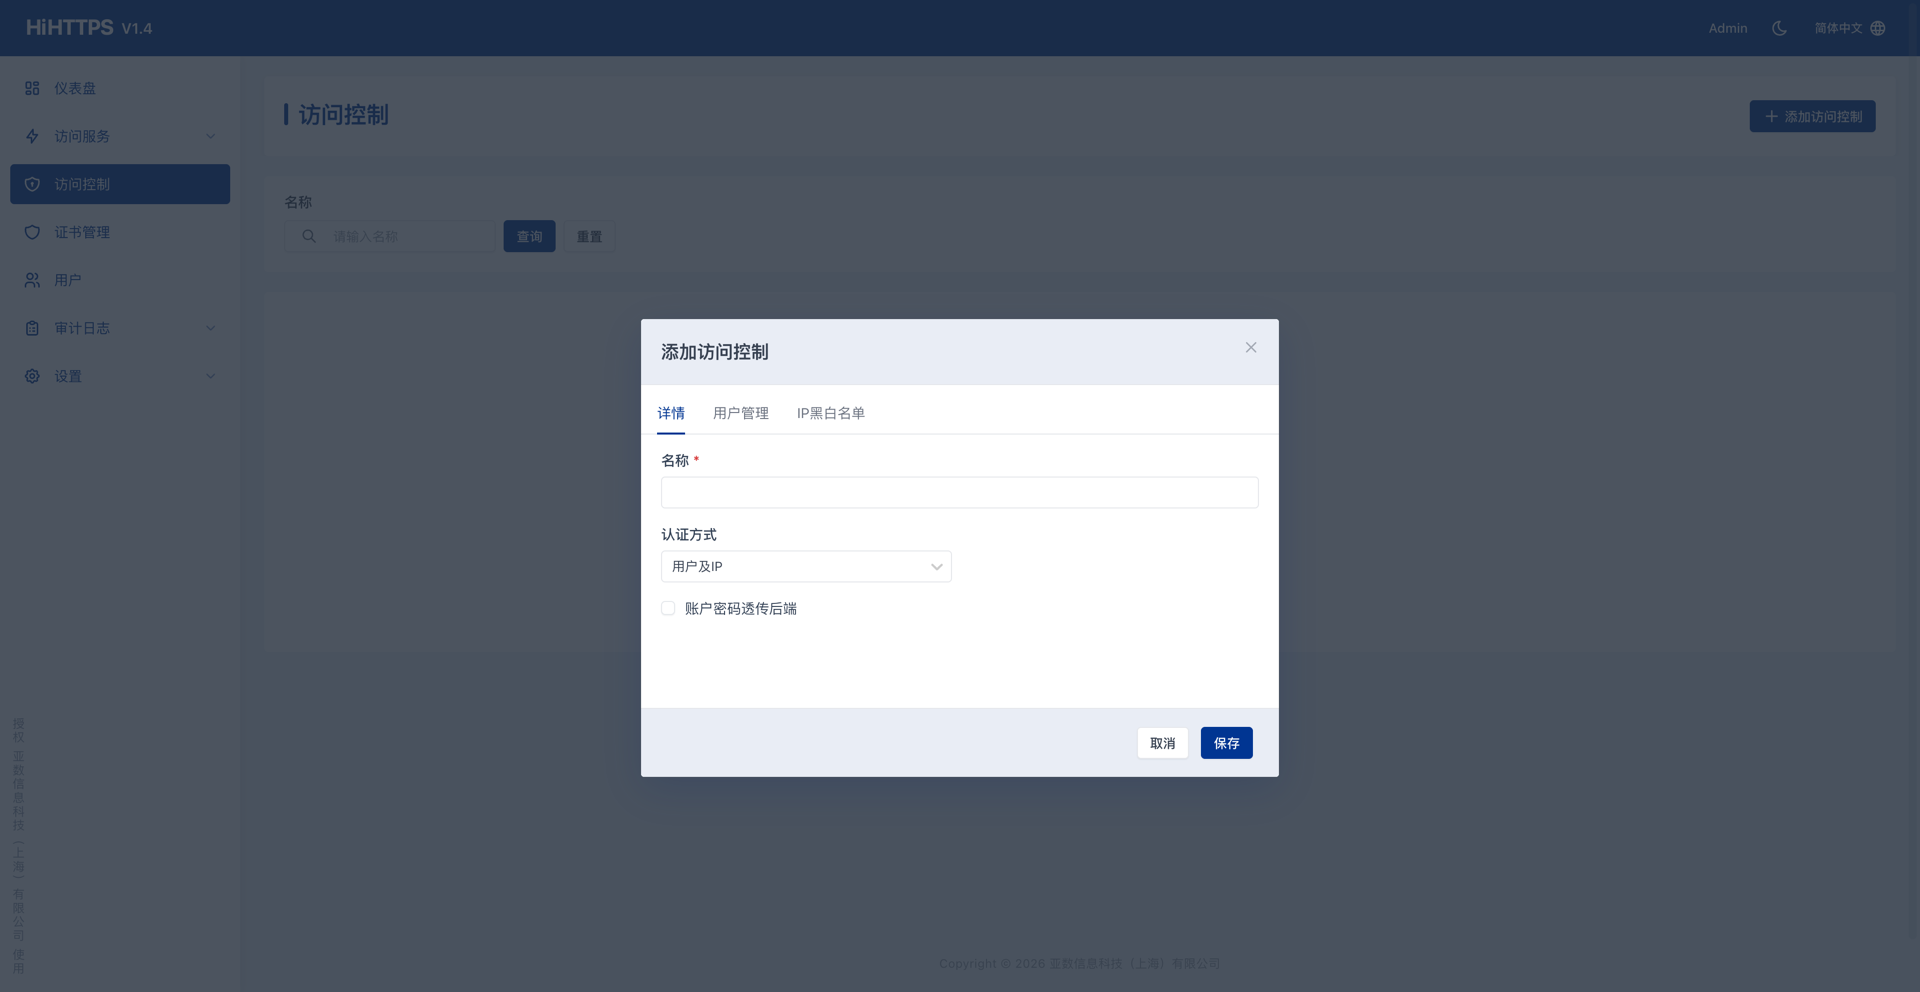
访问控制,点击 添加访问控制。 - 在
详情中填写便于识别的名称,例如“办公网与运维账号”,选择认证方式;需要时再开启账户密码透传后端。 - 切换到
用户管理,输入 Basic Auth 用户名和密码,点击 添加;确认用户出现在待保存列表中,可添加多个用户。这些账号用于访问业务网站,与 HiHTTPS 平台用户相互独立。 - 切换到
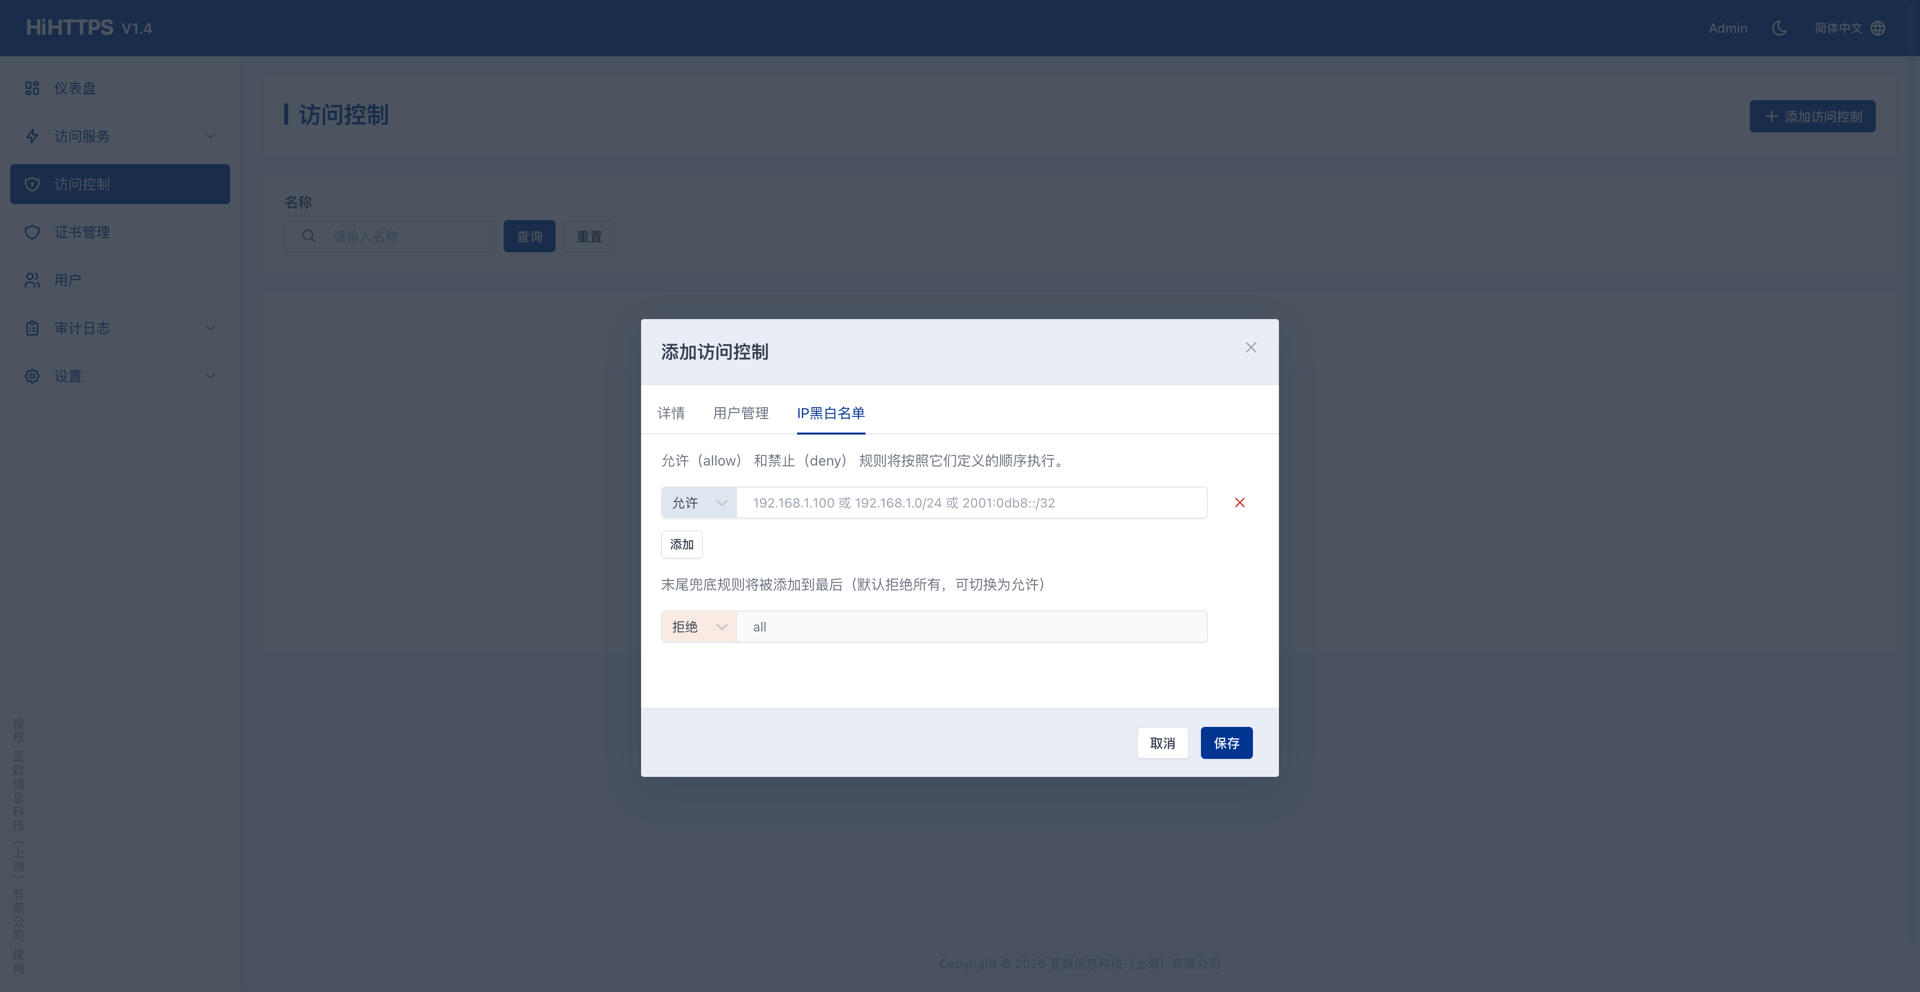
IP黑白名单,选择允许或拒绝,填写客户端 IP 或 CIDR 网段,例如192.168.8.0/24,点击 添加;添加多条时检查排列顺序。 - 同时使用账号和 IP 规则时,回到
详情 -> 认证方式核对组合方式,见选择认证方式。 - 点击 保存。至少配置一项用户或 IP 规则,用户名不能重复。保存完成还需绑定到访问服务,不会自动作用于所有网站。
检查 IP 规则顺序
IP 规则按界面顺序匹配,先命中的规则决定该 IP 是否被允许。配置了 IP 规则后,末尾 all 规则用于处理未匹配的来源,默认拒绝所有,可切换为允许。
| 顺序 | 动作 | 地址 | 示例含义 |
|---|---|---|---|
| 1 | 允许 | 192.168.8.0/24 | 允许办公网网段 |
| 末尾规则 | 拒绝 | all | 拒绝其余来源 |
这是“只允许办公网”的 IP 检查示例。若要拒绝某个网段、允许其他来源,应先放该网段的拒绝规则,再将末尾规则设为允许;不要在具体规则前放一条覆盖所有来源的允许规则。
选择认证方式
以下对比假设已配置“允许办公网 192.168.8.0/24、末尾拒绝 all”,并添加了一个 Basic Auth 用户:
| 访问情况 | 用户及IP | 用户或IP |
|---|---|---|
| 办公网 IP,未提供正确账号密码 | 拒绝 | 允许 |
| 办公网 IP,账号密码正确 | 允许 | 允许 |
| 办公网以外 IP,账号密码正确 | 拒绝 | 允许 |
| 办公网以外 IP,账号密码错误或未提供 | 拒绝 | 拒绝 |
- 用户及IP:已配置的账号认证和 IP 检查都必须通过,适合要求“来自指定网络且知道密码”的场景。
- 用户或IP:任一检查通过即可,适合“指定网络免密码,其他网络凭密码”的场景。它不是更严格的模式。
只需要密码认证时,可不填写 IP 规则;只需要限制来源时,可不添加 Basic Auth 用户。单项检查建议使用 用户及IP,不要用“用户或IP”把未配置的另一项当作额外保护。
使用 HTTPS,并谨慎透传账号
Basic Auth 不提供独立的传输加密,应绑定到 HTTPS 访问服务。
账户密码透传后端 用于把认证信息继续交给后端应用:未开启时,网关完成验证后会移除请求中的账户密码信息,后端服务无法获取;开启时,网关将账户和密码原样转发至后端服务。只有后端确实需要这些信息时才开启;默认不要把用于入口认证的账号密码传给不需要它的应用。
绑定到访问服务并验证
- 进入
访问服务,编辑目标服务。 - 在
详细内容中展开 高级设置,找到访问控制,选择刚创建的规则。 - 保存服务,确认没有配置测试或加载错误。
- 从允许和不允许的来源网络分别访问业务地址;使用 Basic Auth 时,再分别测试正确密码、错误密码和未提供密码的请求。
例如,从预期允许的客户端执行以下命令。将域名和用户名替换为实际值;只提供用户名,按终端提示输入密码,避免把密码写进命令历史:
bash
curl -i --user operator https://app.example.com/完成检查
- 实际结果与所选认证方式相符,同时验证允许和拒绝场景,不只测试允许访问。
- Basic Auth 失败通常表现为
401,IP 拒绝可能表现为403;还需区分后端应用自己返回的拒绝响应,可结合业务日志核对。 - 有上游代理时,确认规则检查的是预期客户端来源。不要在未经验证的情况下把上游代理地址当作所有用户的可信来源。
- 修改共享规则后,对引用该规则的其他访问服务也检查预期行为。
常见问题与下一步
- 规则已保存,但网站仍可访问:确认规则已绑定到目标服务;使用
用户或IP时,检查请求是否已经通过其中一项,而不是误以为两项都必须通过。 - 应该允许的请求被拒绝:核对规则顺序、末尾
all、实际来源 IP 和账号密码,继续查看访问控制拒绝了应该允许的请求。 - 需要限制管理后台登录:业务 Basic Auth 用户不等于平台用户,请使用管理用户与角色,并通过管理网、VPN 或防火墙保护管理入口。