

Appearance
管理用户与角色
平台用户用于登录 HiHTTPS 管理界面。这里的用户和角色不用于业务网站的 Basic Auth 认证;限制网站访问请配置业务访问控制。
操作前准备
- 创建、编辑其他用户或重置密码时,使用管理员账号;用户可以通过右上角菜单维护自己的资料和密码。
- 为新用户准备未被使用的登录邮箱,并确认职责需要的角色。不要因为能够看到某个设置页面,就假定有权修改配置或恢复备份。
- 准备受控的登录信息交付渠道,不在工单或公开聊天中发送密码。禁用或删除旧账号前,先核对其负责的资源和集成。
创建平台用户
- 进入
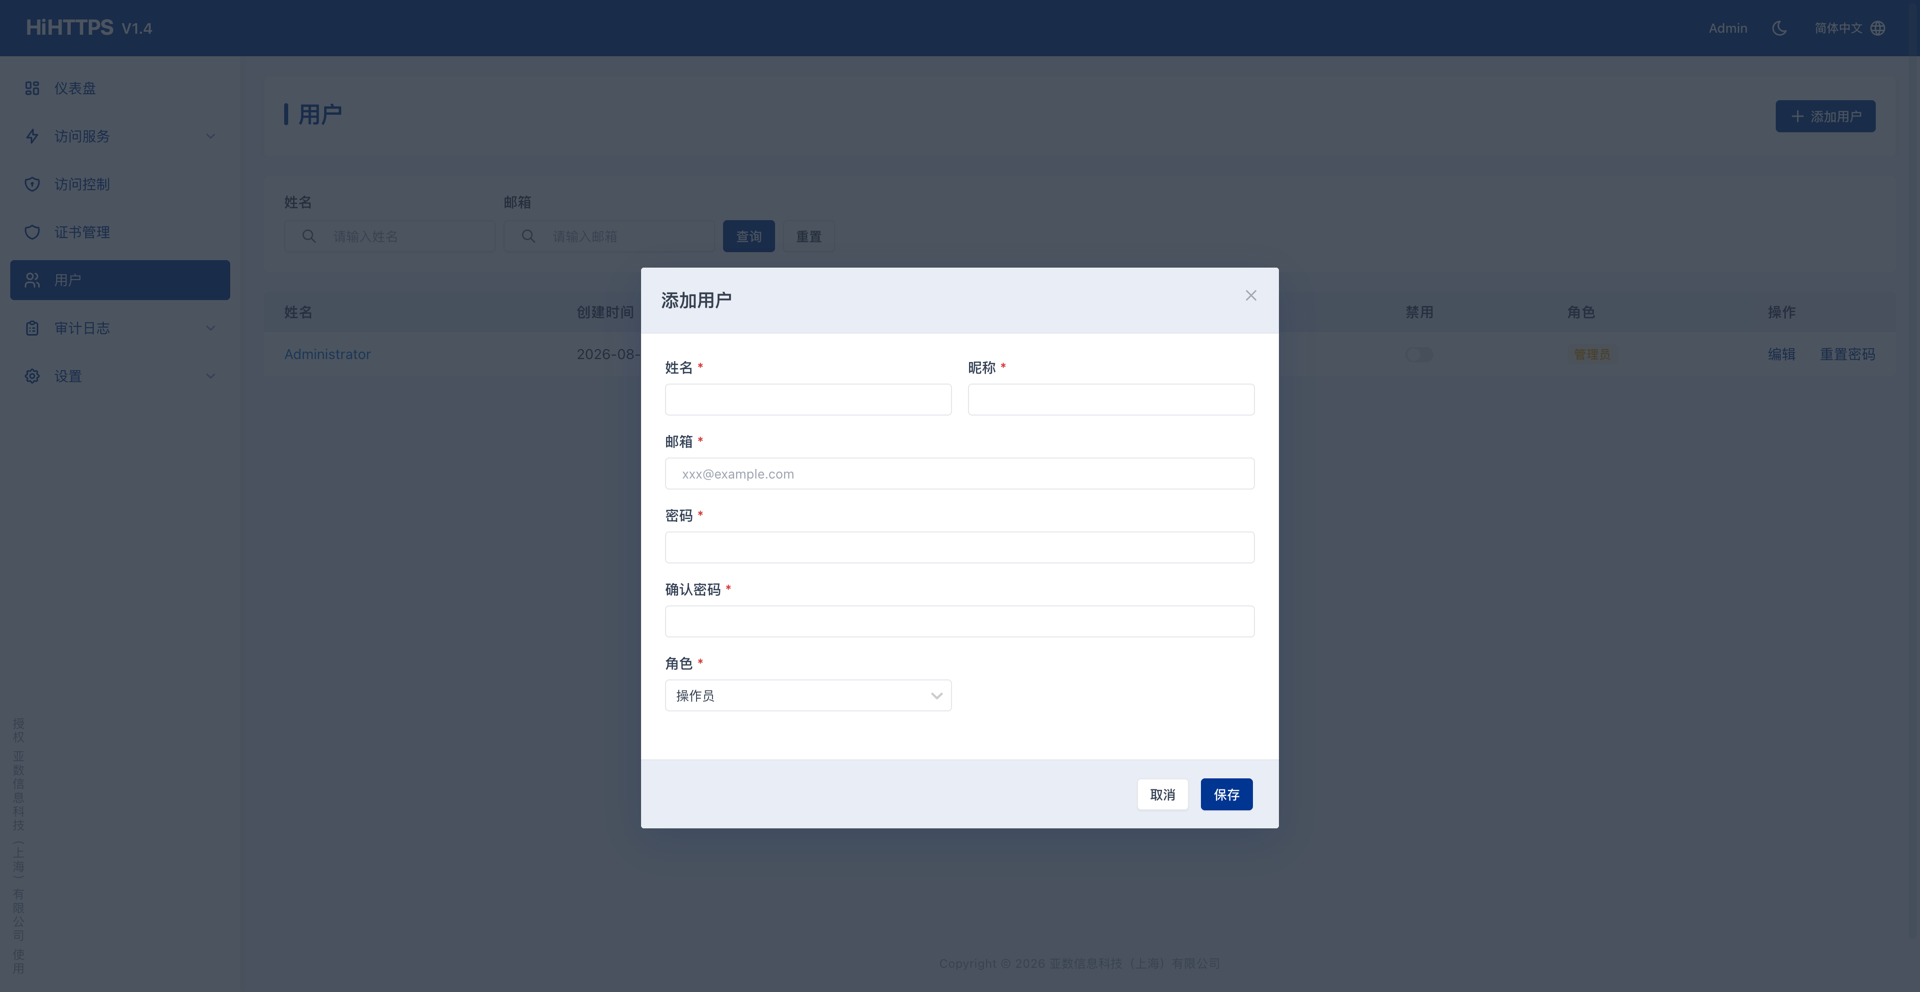
用户,按姓名、邮箱查询,确认目标账号尚未存在。 - 点击 添加用户,填写下表各项。
- 点击 保存,通过受控渠道向使用者交付登录信息。
- 由新用户登录,确认能看到工作所需的菜单,并且没有超出职责的操作权限。
| 字段 | 填写说明 |
|---|---|
姓名 | 填写用于识别使用者的姓名 |
昵称 | 用于界面显示 |
邮箱 | 用于登录,同一邮箱不能重复创建 |
密码及确认值 | 设置初始密码并确认,满足页面提示的密码要求 |
角色 | 按职责选择管理员、操作员或审计员,能力见下一节 |
默认角色与资源范围
| 角色 | 默认能力 | 适用人员 |
|---|---|---|
| 管理员 | 管理全部模块,包括用户、系统设置、含私钥的证书导出和备份恢复 | 负责平台维护的人员 |
| 操作员 | 管理访问服务、端口转发、证书和访问控制,查看业务日志;默认不管理用户和设置、不查看操作日志、不导出含私钥的证书 | 日常发布与证书维护人员 |
| 审计员 | 只读查看相关模块、用户、设置及操作和业务日志,不修改业务配置 | 检查配置与操作记录的人员 |
三种角色默认可见其获准模块中的全部资源,不是“只能看自己创建的资源”。创建者信息用于归属识别,不应直接推断为控制台的访问隔离规则。管理员调整其他用户的角色后,应重新核对该用户的权限;当前登录用户不能修改自己的角色。
控制台的资源可见范围也不等于程序调用的权限。HiHTTPS API Key还受 scope 和所属用户等限制,不能从管理员在界面中“可见全部”推断 Key 也能操作其他用户的访问服务。
编辑用户与重置密码
- 管理员在
用户列表查找目标账号,核对邮箱,点击 编辑 修改资料或角色。 - 用户忘记密码时,使用该行的 重置密码,设置并确认新密码(密码长度至少为
8个字符),再通过受控渠道交付。此操作不是查看原密码。 - 保存后,请目标用户重新登录并检查权限;不要仅凭管理员仍可见某菜单判断其他角色也有相同能力。
维护个人资料
点击页面右上角用户名,按需要选择:
- 编辑资料:按允许字段更新姓名、昵称等信息并保存。
- 修改密码:填写当前密码、新密码及确认值,按页面要求提交;忘记当前密码时联系管理员重置。
- 退出登录:结束当前浏览器的登录使用,特别是在共享设备上。
不再需要账号时
管理员可按需要禁用或删除账号。操作前先确认该账号负责的资源和集成,不要直接删除仍在使用的运维账号。账号失效后,其登录访问以及关联的 API Key 调用也可能被拒绝;需要继续运行的集成应先按API Key 维护与失效处理安排替代授权。
完成检查
- 新建或重置密码后,由目标用户使用自己的邮箱和密码登录,确认交付的信息可用。
- 角色变更后,重新核对该用户能查看和修改的内容:工作所需操作可用,不需要的修改、用户管理或私钥导出能力未被额外授予。
- 禁用或删除账号后,检查该账号的登录访问和关联 API Key 调用结果,并确认需要保留的集成已迁移到有效的授权。
常见问题与下一步
- 邮箱不能用于新建账号:先在用户列表确认是否已有相同邮箱,不重复创建同一登录身份。
- 能够打开设置,但不能保存或恢复备份:查看当前角色及按钮权限;只读可见不等于可修改,详见看不到菜单或操作按钮。
- 忘记当前密码:由管理员重置,不尝试从页面查看原密码。仍无法登录时查看登录失败。
- 需要核对谁修改了配置:查看操作日志,不要把业务请求日志当作平台操作记录。