

Appearance
通过 KeyManager 下载与导出 SSL 证书
适用于申请时由 KeyManager 生成 CSR、当前已签发的 SSL 证书。请使用保存了对应私钥的 KeyManager 环境,完成同步、导出后,再按服务器要求部署。
如果申请时上传了外部 CSR,请保留并使用原服务器或设备上的匹配私钥。重新安装 KeyManager 或重新生成 CSR,不能恢复原私钥。
截图仅供操作参考,界面以您安装的版本为准。
1. 在 CertCloud 找到证书
- 使用下单账户登录 CertCloud。
- 进入“证书 → 订单”,按订单号或域名找到目标订单。
- 打开订单详情中的“证书下载”,点击“下载证书”。
- 点击“打开 KeyManager”,允许浏览器启动该工具。
- KeyManager 提示“保存成功”后,进入工具的“证书管理”查看证书。
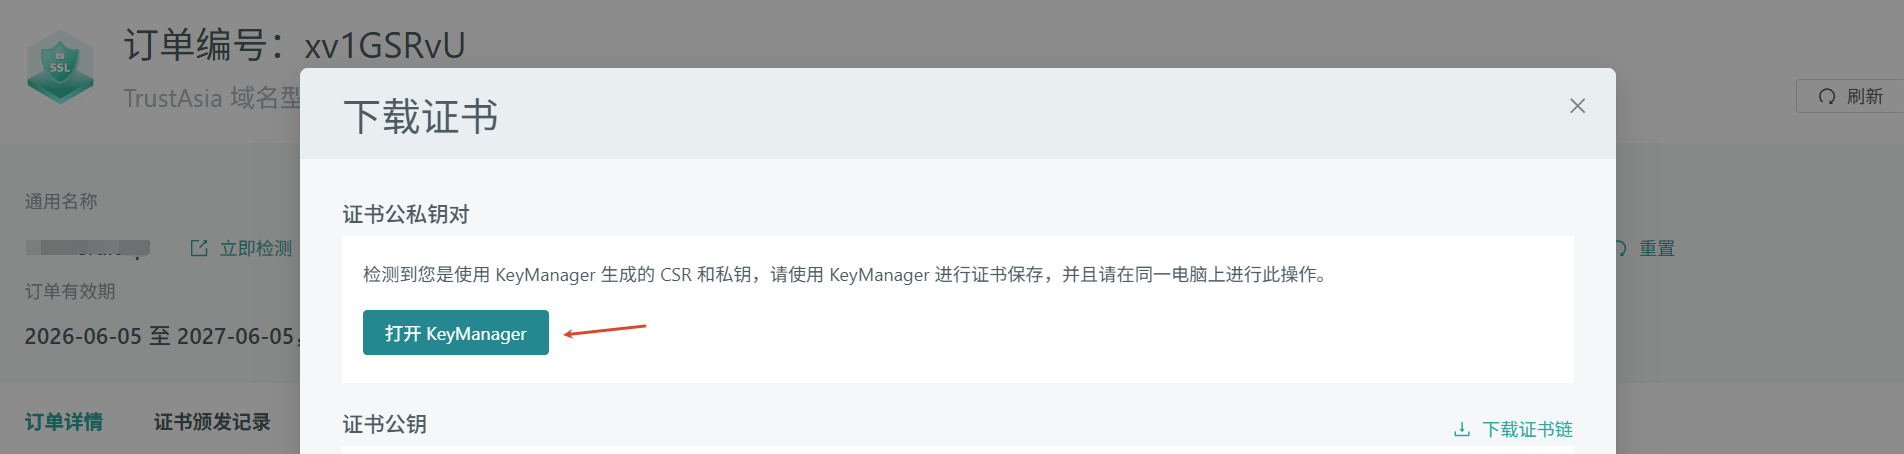
2. 选择格式并导出
核对域名、有效期、创建时间,找到目标证书,点击右侧“更多 → 导出证书”,按服务器需要选择格式:
| 部署环境 | 导出选项 |
|---|---|
| Nginx / Apache | 对应的 PEM 格式 |
| IIS | PFX / PKCS#12 |
| Tomcat | JKS(按实际连接器配置选择) |
| 需要多种格式 | “所有格式” |
“所有格式”会以压缩包导出支持的证书格式。可按目标服务器要求填写“别名”(证书库中的 Alias),没有特殊要求时可不设置。
图中的“私钥加密密码”用于 PFX/JKS 证书库,支持自定义,默认随机生成;请按实际导出结果妥善保存密码。ZIP 的解压密码按当前工具提示确认。KeyManager 登录时使用工具登录密码,访问导出的 PFX/JKS 时使用导出密码。
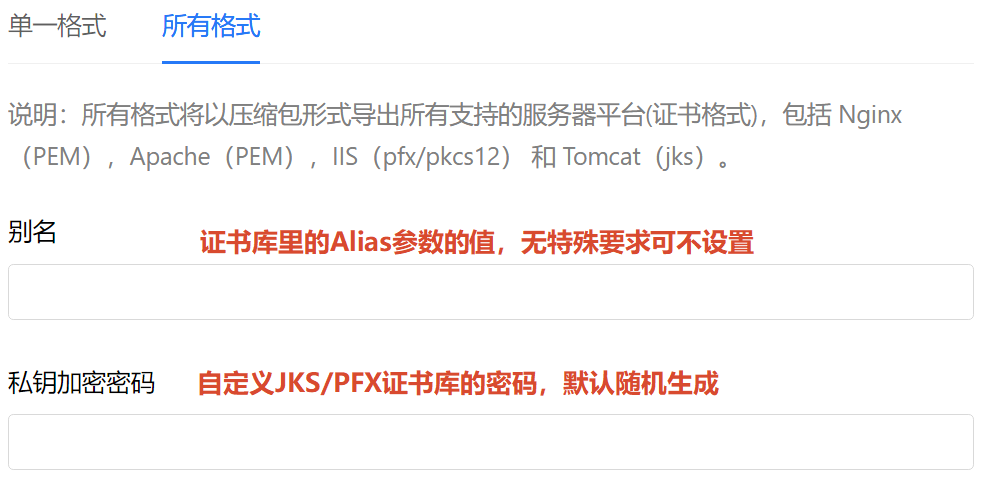
Nginx/Apache 若导出加密私钥,应确认服务具备相应的密码加载配置;需要无人值守启动且未配置密码加载时,可按部署要求导出未加密私钥,并严格限制文件访问权限。不要将证书包或密码放到公开下载目录。
3. 检查文件并部署
- 确认证书属于本次订单,域名和有效期正确,并包含部署所需的匹配私钥与中间证书链。
- 将导出的文件安装到目标服务器,并按该服务器的要求加载新证书。
- 更新后检查线上实际返回的证书,CDN、WAF、负载均衡等入口也需分别确认。
出现链不完整或客户端不信任,可继续查看 信任链与客户端兼容。
常见问题
| 情况 | 处理方法 |
|---|---|
| 订单尚未签发 | 先完成订单提示的域名验证与组织审核,签发后再下载。 |
| 浏览器无法打开 KeyManager | 确认工具已安装并可启动,重新点击“打开 KeyManager”并允许外部应用调用。 |
| 已同步证书,但无法导出匹配私钥 | 检查是否为当初生成 CSR 的电脑及 KeyManager 数据环境;仅下载公开证书无法补回丢失的私钥,请联系支持确认重颁发方案。 |
| 导出包或 PFX/JKS 密码不正确 | 使用导出时设置的密码,而不是 CertCloud 登录密码或 KeyManager 登录密码。 |
| 无法导出 PFX/JKS 格式 | 合成 PFX/JKS 需要证书及其匹配私钥。请使用保存了对应私钥的 KeyManager 环境进行导出;缺少私钥时无法合成。KeyManager 目前不支持将国密证书导出为 JKS/PFX 格式。 |