
尊敬的用户,您好!
本月要点:TrustAsia 闪耀 2026 IOTE 国际物联网展、TrustAsia CaaS 2.0 自动化全家桶、首批 199 天 SSL 证书已进入续期窗口、CFCA 将于 9 月中旬将 SSL/TLS 证书切换至 G2 根证书、GlobalSign 专用根证书 R46/E46 交叉证书策略更新、TrustAsia 系统更新。
一、TrustAsia 品牌动态
1. TrustAsia 闪耀 2026 IOTE 国际物联网展
2026 年 8 月 26 日至 28 日,2026 IOTE 国际物联网展在深圳国际会展中心举行。TrustAsia 与联盟成员共同参展,携 Matter PKI 安全认证解决方案亮相联合展台,向业界展示了面向智能家居等应用场景的设备身份认证与数字信任技术能力,助力企业构建安全、可信、可规模化部署的 Matter 生态。
作为 Matter Open PAA,TrustAsia 持续深耕 Matter PKI 生态建设,为智能家居及物联网厂商提供覆盖信任根建设、PAI 管理、DAC 证书签发及全生命周期管理的一站式服务;同时通过 IoT TrustManager 支持 Matter 设备密钥、生产数据及二维码的安全生成与烧录管理,助力企业提升设备量产过程的安全性与生产效率。未来,TrustAsia 将持续深化与 CSA 及产业链伙伴的协同共建,为智能家居、智慧物联等场景夯实安全底座。
详情可见:
https://mp.weixin.qq.com/s/hM9r1JMB77adsbxhYLNaWQ
2. TrustAsia CaaS 2.0 自动化全家桶
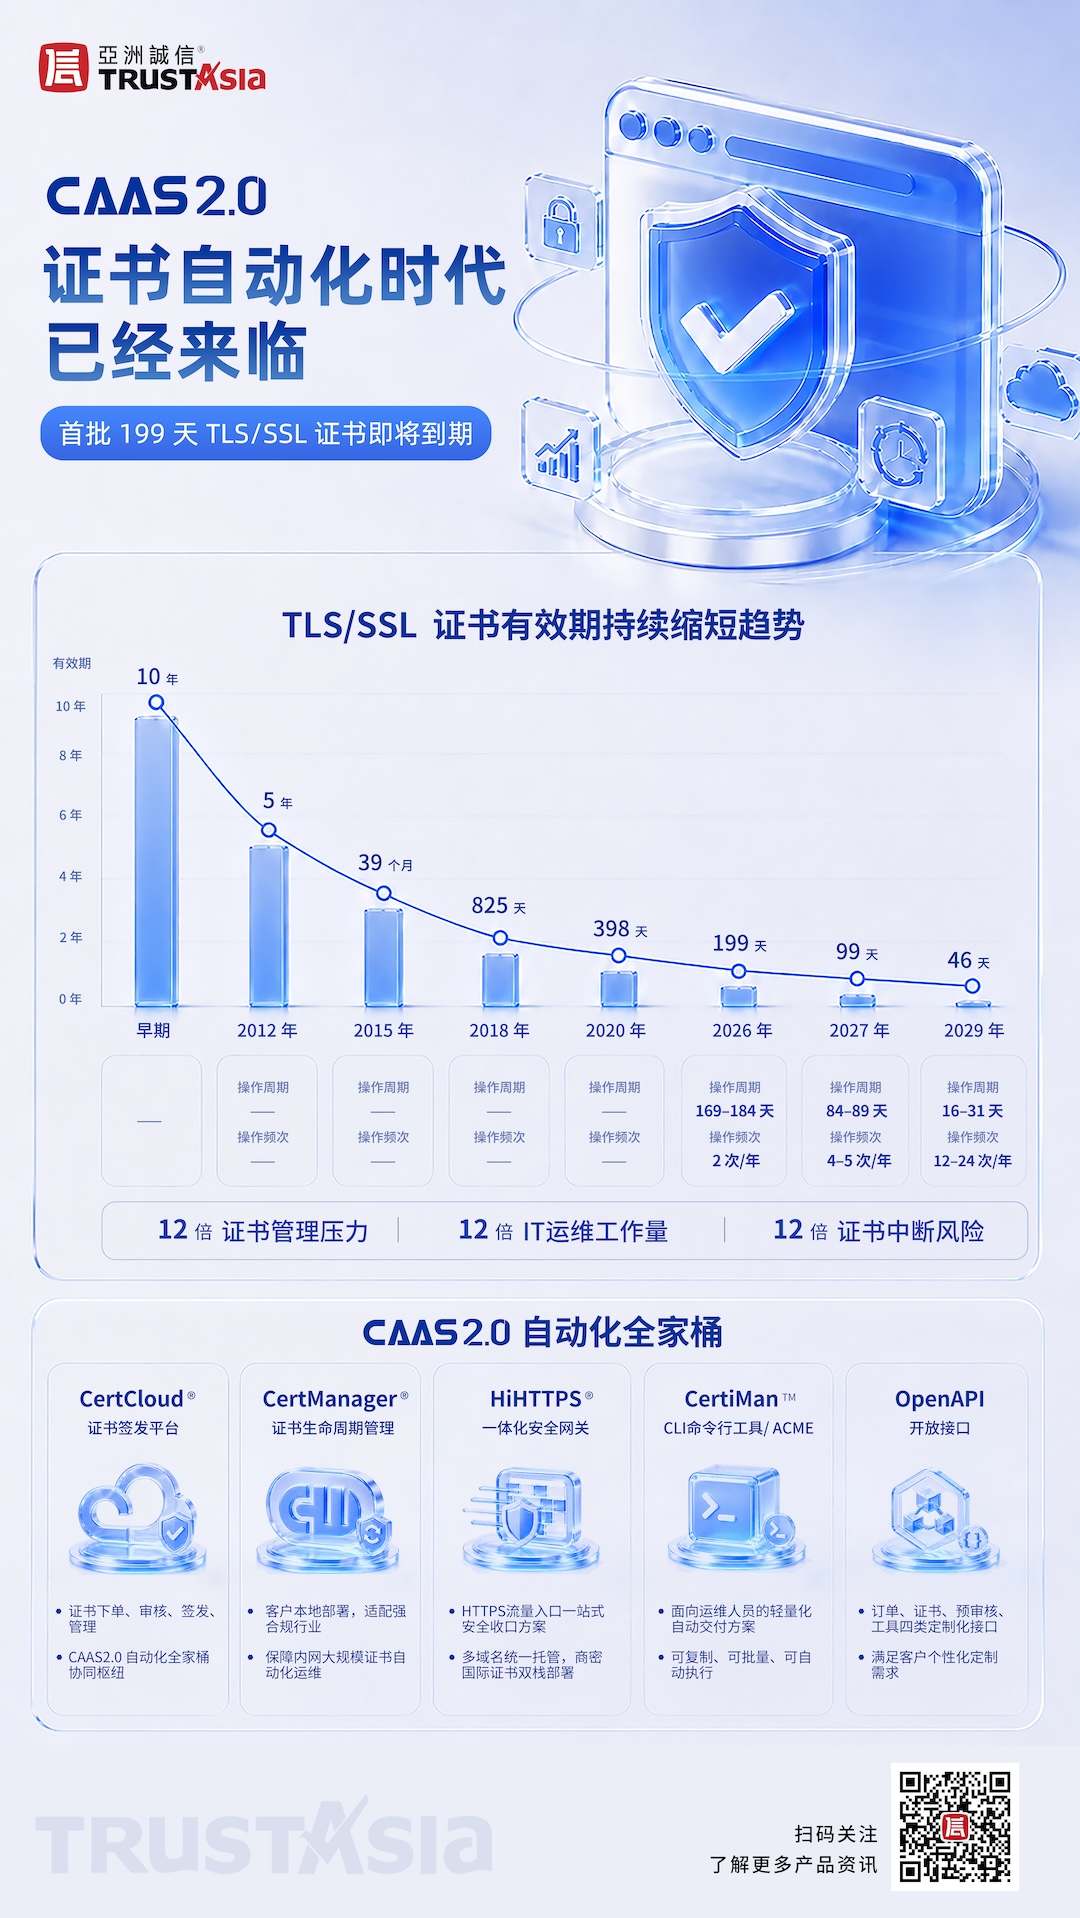
为应对证书有效期持续缩短带来的运维挑战,TrustAsia 已构建覆盖证书签发、管理、部署全链路的 CaaS 2.0 自动化全家桶,五大产品协同联动,满足不同场景下的证书自动化需求:
1)CertCloud 证书签发平台:作为 CaaS 2.0 自动化能力的协同枢纽,实现证书申请、审核、签发与管理全流程线上化。
2)CertManager 证书生命周期管理平台:面向强合规行业的企业级私有化部署方案,满足复杂内部环境下大规模证书的自动化运维、集中管控与流程管理需求。
3)HiHTTPS 一体化安全网关:提供 HTTPS 流量入口的一站式安全收口能力,支持多域名统一托管,以及商用密码证书与国际证书双栈部署。
4)CertiMan CLI 命令行工具与 ACME 服务:面向运维场景提供轻量化证书自动交付能力,支持脚本化调用、批量处理与自动执行。
5)OpenAPI 开放接口:覆盖证书申请、签发、续期、吊销等核心业务环节,便于将证书服务集成至客户自有业务系统,灵活满足个性化开发与自动化应用需求。
3. 首批 199 天 SSL 证书已进入续期窗口,请尽快检查并安排续期
自 2026 年 3 月 15 日起,各 CA 的 SSL/TLS 证书最长有效期已缩短至 199 天。目前,各 CA 首批 199 天证书已进入续期窗口,为避免证书过期造成您的网站告警或业务中断,建议您尽快检查正在使用的证书,并提前安排续期操作。
以各 CA 今年实际开始执行 199 天有效期证书的首日为基准,并按到期前 30 天开始证书续期计算,首批建议续期时间如下:
| CA 机构 | 199 天证书生效时间 | 首批建议续期时间 | 首批证书到期时间 | 提示 |
|---|---|---|---|---|
| DigiCert | 2026 年 2 月 24 日 | 2026 年 8 月 12 日 | 2026 年 9 月 11 日 | 已进入续期窗口,请尽快处理。 |
| TrustAsia | 2026 年 3 月 1 日 | 2026 年 8 月 17 日 | 2026 年 9 月 16 日 | 已进入续期窗口,请尽快处理。 |
| GlobalSign | 2026 年 3 月 15 日 | 2026 年 8 月 31 日 | 2026 年 9 月 30 日 | 已进入续期窗口,请尽快处理。另请注意超过到期后 7 天无法续期获得第二张证书,剩余服务时长将作废。 |
| Certum | 2026 年 3 月 13 日 | 2026 年 8 月 29 日 | 2026 年 9 月 28 日 | 已进入续期窗口,请尽快处理。 |
| CFCA | 2026 年 3 月 14 日 | 2026 年 8 月 30 日 | 2026 年 9 月 29 日 | 已进入续期窗口,请尽快处理。 |
二、行业资讯
1. CFCA 将于 2026 年 9 月中旬将 SSL/TLS 证书切换至 G2 根证书
CFCA 计划于 2026 年 9 月中旬将公共可信 SSL/TLS 证书签发迁移至专用的单一用途 G2 根证书层级。升级后的证书签发路径如下:
● EV 证书:CFCA Global RSA ROOT G2 → CFCA EV RSA OCA G2 → 订户证书
● OV 证书:CFCA Global RSA ROOT G2 → CFCA OV RSA OCA G2 → 订户证书
1)影响范围:
● 自 2026 年 9 月中旬起,针对您所有 CFCA 证书(含新单、续期、重颁发),签发的证书将自动升级至 G2 根证书体系;
● 本次升级不影响已签发的证书,已签发证书可继续使用至证书自身到期。
2)兼容性与交叉签名链:
G2 根证书已由当前 CFCA EV ROOT 根证书交叉签名,具备广泛兼容性,主流设备和平台均可信任。为帮助 CertCloud 平台用户实现平滑过渡,自 2026 年 9 月中旬新信任链切换起,CertCloud 将在签发证书时默认随附交叉证书,无需您手动下载或额外配置。
您也可访问 CFCA 官方网站,自主下载最新的根证书、中间证书及完整证书链文件:
● 下载路径:CFCA 官网首页 → 服务与支持 → 证书链下载 → 全球服务器证书链
● 官方网站:www.cfca.com.cn
2. GlobalSign 专用根证书 R46/E46 的交叉证书策略更新
为遵守 Chrome 与 Mozilla 根计划关于公信 TLS 证书须迁移至专用 TLS 根证书的最新要求,GlobalSign 已创建 GlobalSign Root R46(用于 RSA 密钥)与 GlobalSign Root E46(用于 ECC 密钥)两个全新根证书,并已于 2026 年 7 月 27 日将所有 TLS 证书签发迁移至新信任链。
考虑到 GlobalSign Root R1 已被 Chrome 等主流浏览器移除信任,继续使用 R1 交叉链存在较大的兼容性风险,CertCloud 已将 GlobalSign 证书的默认随附交叉证书由 R1 调整为 R3,无需您手动下载或额外配置。调整后的交叉签名对应关系如下:
| 算法类型 | 根证书 | 交叉签名根证书 |
|---|---|---|
| RSA | GlobalSign Root R46 | GlobalSign Root R3 |
| ECC | GlobalSign Root E46 | GlobalSign Root R3 |
官方说明链接:
https://support.globalsign.com/ssl/upcoming-changes-tls-roots-and-certificate-profiles
交叉证书下载链接:
https://support.globalsign.com/ca-certificates/globalsign-cross-certificates
根证书支持页面链接:
https://support.globalsign.com/ca-certificates/root-certificates/globalsign-root-certificates
三、TrustAsia 系统更新
1. TrustAsia 新增三种证书自动化方案
在现有证书自动化能力基础上,TrustAsia 于 8 月新增以下三种自动化方式,进一步覆盖证书申请、签发、续期及部署等环节。用户可结合自身业务环境,选择合适的自动化方案。
1)CertiMan CLI(推荐):支持 CertCloud 平台全品牌 SSL证书,可自动完成证书申请、签发和续期;同时提供 Hook 机制,支持在证书签发或续期后触发用户自定义的脚本,将证书部署至服务器、网关或其他业务系统。该方案支持 Linux、macOS 和 Windows。
2)ACME:CertCloud 已开放 TrustAsia 品牌证书的 ACME 能力。用户可在订单内获取 EAB 凭据,在兼容的 ACME 客户端中完成账户绑定,实现证书的自动申请、签发、续期和部署。
3)HiHTTPS:提供 HTTPS 流量入口的一站式安全收口能力,直接承接对外 HTTPS 业务流量,支持多域名统一托管,以及商用密码证书与国际证书双栈部署。
2. CertCloud 已新增 SSL 证书审核链接功能
为解决用户无法实时查看证书签发进度及跨部门协作的痛点,CertCloud 已新增 SSL 证书审核链接功能。提交 SSL 证书订单后,您可在订单详情处获取专属审核链接,打开链接即可一站式完成组织认证方式选择、域名验证、材料上传、直接查询域名 CAA 记录及高风险情况,并实时查看证书签发进度。核心价值如下:
● 提升数据安全:审核材料通过专属链接直接提交与流转,避免在社交软件中传递导致敏感信息泄露。
● 降低沟通成本:采购、运维等不同角色可分别通过同一链接完成域名验证、材料提交等对应环节,无需在多方间反复转达。
● 提升签发效率:审核进度全程可视,用户可实时掌握组织认证、域名验证等各环节状态,缩短证书签发周期。
3. CertCloud 已新增 API 在线文档中心
为方便 CertCloud OpenAPI 客户获取 API 文档,CertCloud 已新增 API 在线文档中心,覆盖证书申请、签发、续期、吊销等核心接口。上线后,OpenAPI 客户可直接在线查阅最新接口说明,支持一键导出 Markdown 格式,文档将随版本迭代同步更新,显著提升接入效率与使用体验。
在线 API 文档中心链接如下:
https://docs.trustasia.com/#products
4. CertCloud 已推出新版电子签名认证证书 CA 私钥管理方案
根据工信部《电子认证业务规则规范》(T/CQAE 11034—2025)要求,订户签名密钥对的生成、交付及控制方式需符合以下方式之一:
● 由订户持有的符合国家安全标准的密码模块产生和存储;
● 由 CA 产生、保存,并提供技术措施确保订户对签名私钥的独占控制权;
● 或采用主管部门认可的其他创新性保护方案。
为提升用户使用体验,TrustAsia 已针对平台型客户推出新版 CA 私钥管理方案:私钥全程在 CA HSM 内生成、存储,不出库不导出;用户每次签名前需完成意愿认证(如短信验证码、人脸识别),确认后由 CA 在 HSM 内直接调用私钥完成签名并留痕,兼顾合规要求与使用便捷。此外,我们也同步提供 UKey 方式,私钥在订户自持的 UKey 密码模块内生成并存储,由订户全程掌控。
如有任何疑问,请随时通过以下邮箱联系我们: support@trustasia.com
感谢您长期以来对于 TrustAsia 的信任与支持,我们一起让信任不中断,共创可信未来!
此致
亚洲诚信 TrustAsia 团队